Planview économise plus de 40 heures par cycle d'audit en automatisant la conformité SOC 2 avec Kiro CLI
Medha Aiyah
Spécialiste en développement
Keerthi Konjety
Spécialiste en développement
Mukesh Belde
Directeur de l'ingénierie
Planview
Faizan Mansuri
Ingénieur logiciel senior II
Planview
Résumé
La gestion de la conformité peut parfois sembler accablante. Pour beaucoup d'équipes d'ingénierie, elle finit par exiger une attention continue considérable. Les équipes consacrent 40 heures ou plus par cycle annuel à recueillir des preuves, à naviguer dans les consoles des fournisseurs infonuagiques et à compiler des feuilles de calcul, tandis que les échéances d'audit approchent.
Planview, un chef de file de la gestion stratégique de portefeuille qui sert plus de 3 000 clients dans le monde, était confronté à un problème familier. Maintenir la conformité SOC 2 dans une infrastructure AWS multiservice accaparait du temps d'ingénierie qui aurait pu servir à créer des fonctionnalités pour les clients. Voici comment Planview a transformé son flux de travail de conformité avec Kiro CLI et a économisé plus de 40 heures par cycle de conformité.
Fonctionnalités Kiro utilisées
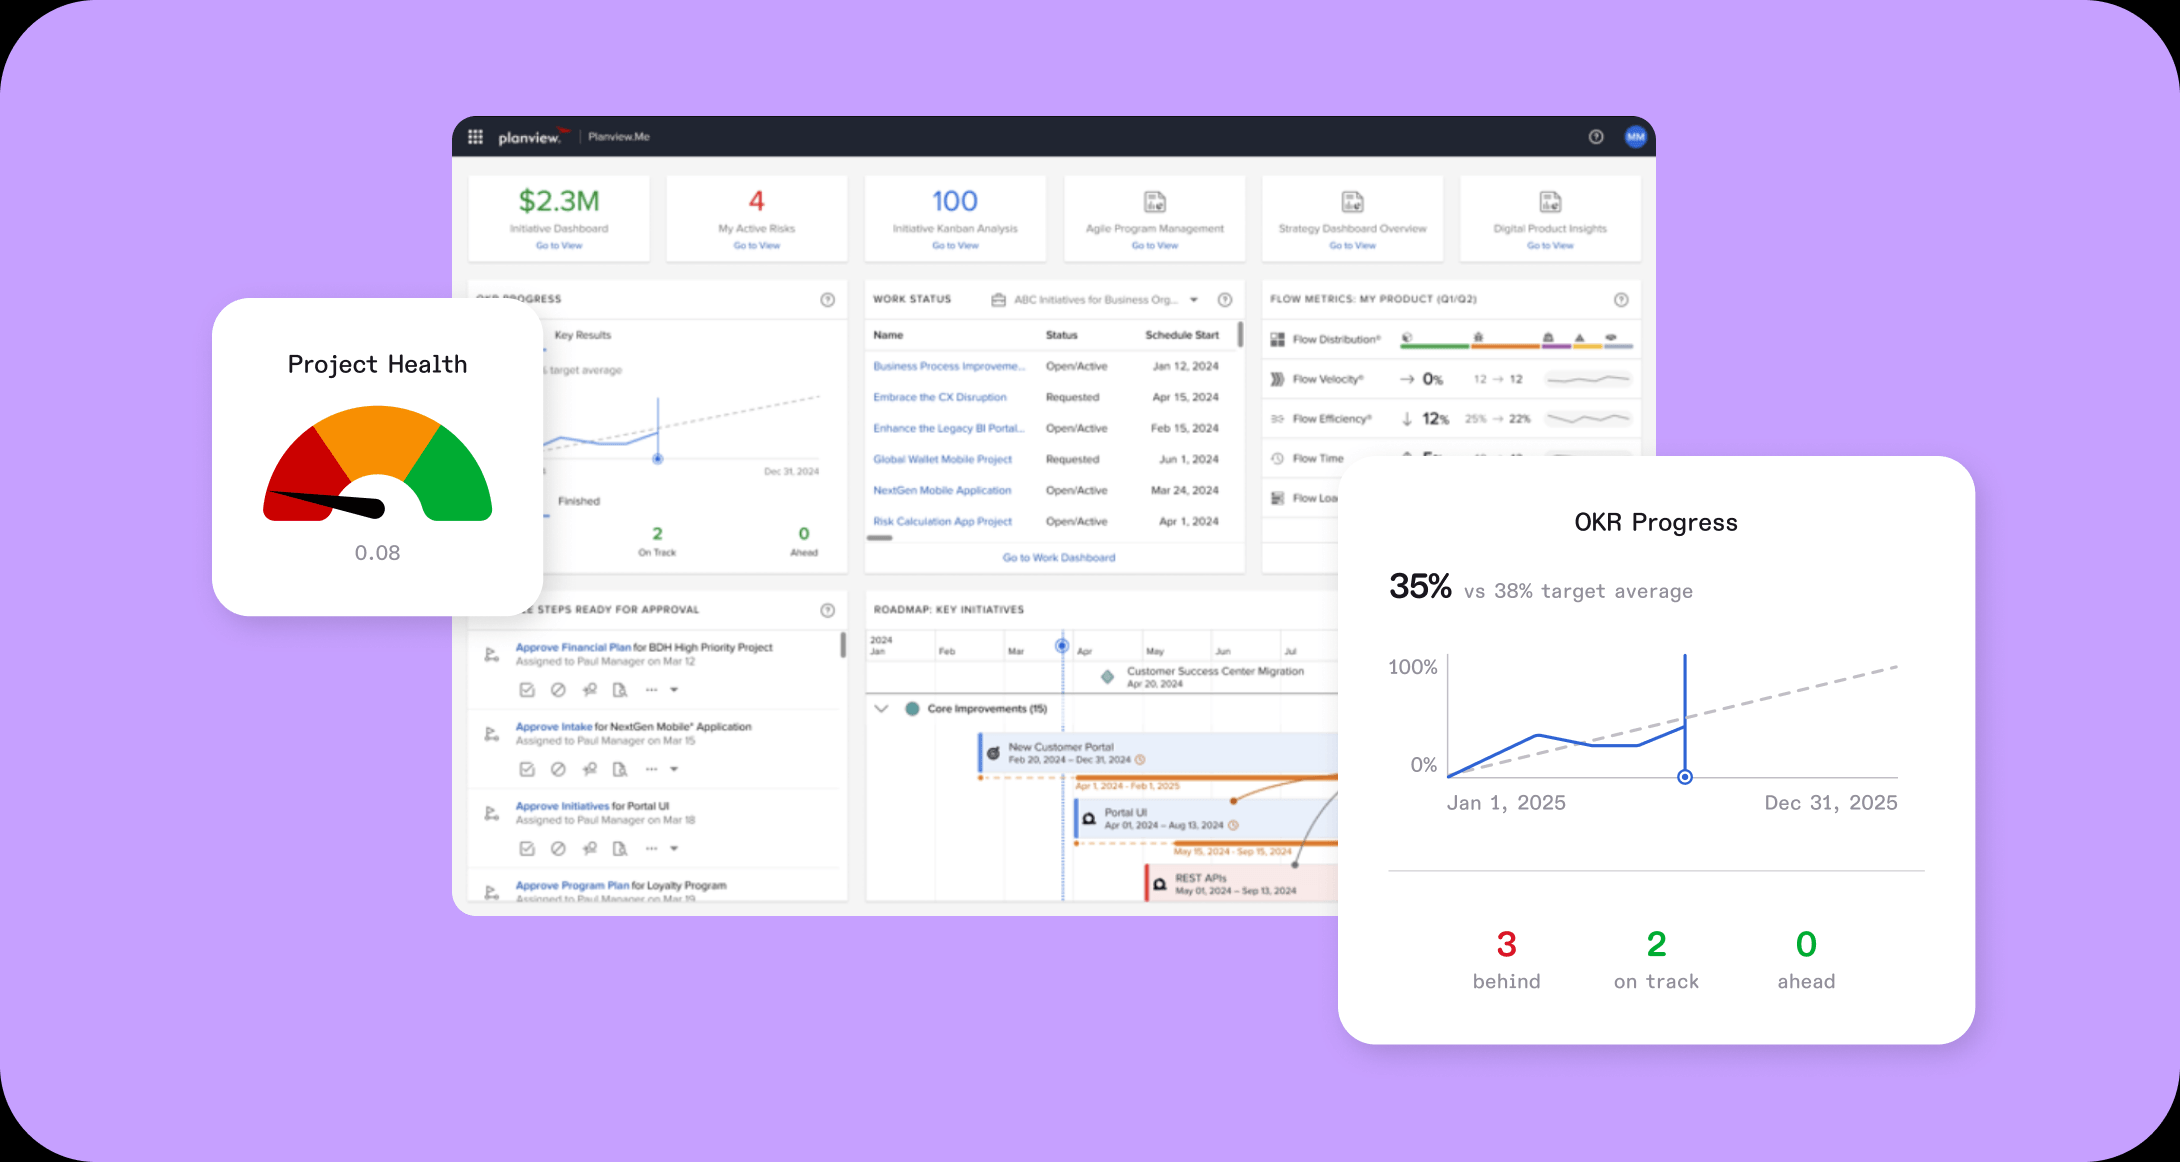
Planview est la plateforme qui permet d'orchestrer l'exécution et les résultats de l'entreprise. Elle réunit les initiatives, les investissements et les ressources dans un modèle continu et connecté de votre activité : la compréhension concrète dont vous avez besoin pour agir avec détermination, garder vos équipes et l'IA parfaitement synchronisées et savoir comment se portent vos paris.
Secteur d'activité
Internet et logiciels
Type d'organisation
Grande entreprise
La conformité, c'est difficile
Voici à quoi ressemblait la gestion de la conformité chez Planview avant Kiro :
- Les ingénieurs recueillaient les preuves manuellement dans plus de 20 services infonuagiques, en extrayant des données des consoles et des API.
- Les équipes se livraient à de l'archéologie de feuilles de calcul pour suivre les contrôles de sécurité, les horodatages et les pistes d'audit.
- Les cycles de préparation aux audits accaparaient plus de 40 heures, détournant les ingénieurs du développement de produit.
- Les frais de coordination touchaient plusieurs membres de l'équipe possédant une connaissance spécialisée à la fois du fournisseur infonuagique et des exigences SOC 2.
Beaucoup d'équipes d'ingénierie qui gèrent la conformité en infonuagique font face à des défis semblables. Le temps consacré à l'audit, les changements de contexte, le risque d'erreurs manuelles et la planification du cycle trimestriel font grimper les coûts.
Une approche différente de la conformité
Plutôt que de construire un énième tableau de bord de conformité, Planview a pris une autre voie. L'entreprise s'est servie de Kiro pour intégrer l'automatisation de la conformité directement dans son flux de travail de développement, avec Kiro CLI.
Au départ, le processus de conformité SOC 2 de Planview était entièrement manuel et exigeait beaucoup de temps et de ressources de ses équipes de sécurité et d'ingénierie. Pour rationaliser ses chantiers de conformité, l'équipe a évalué des plateformes commerciales de conformité continue au premier trimestre de 2025. Même si Planview prévoit adopter des capacités de conformité continue à long terme, l'équipe avait besoin d'une solution provisoire capable de procurer de la valeur rapidement, sans la lourdeur d'une plateforme commerciale complète. C'est ce besoin qui a fait de Kiro un excellent choix. Kiro s'est intégré directement aux flux de travail existants de Planview et a procuré des gains d'automatisation immédiats, sans fermer la porte à une plateforme de conformité complète plus tard.
Créer un agent de conformité personnalisé dans Kiro CLI
Planview a utilisé l'outil aws intégré de Kiro CLI et la fonction d'agents personnalisés pour configurer un accès en lecture granulaire aux services infonuagiques. Les agents personnalisés dans Kiro vous permettent de créer des assistants d'IA conçus expressément, dotés d'un contexte et de permissions d'outils adaptés à votre cas d'usage. Pour Planview, cela signifiait créer un agent doté d'un accès préapprouvé en lecture seule pour interroger les services infonuagiques et récupérer les preuves techniques pertinentes pour ses flux de travail de conformité SOC 2. Préapprouvé signifie que l'agent n'exige pas d'autorisation manuelle pour chaque opération de lecture. Cela élimine la nécessité d'accorder manuellement des permissions à chaque cycle d'audit ou à chaque tâche de collecte de preuves, transformant ce qui était auparavant un processus manuel de plus de 40 heures en un flux de travail automatisé. L'intégration fonctionne avec un accès non invasif en lecture seule, ce qui garantit que votre infrastructure demeure sécurisée et inchangée. Cela ne se limite pas à la conformité. Par exemple, vous pourriez créer un agent personnalisé de surveillance de l'infrastructure qui interroge les métriques CloudWatch, les configurations des compartiments S3 et les journaux des fonctions Lambda, en lui accordant un accès en lecture préapprouvé aux services AWS pour générer automatiquement des rapports sur la santé opérationnelle. Apprenez à créer des agents personnalisés et consultez des exemples de configuration.
L'exemple suivant sert de référence pour créer un JSON d'agent soc2-compliance personnalisé, stocké sous ~/.kiro/agents/soc2-compliance.json. Il peut servir d'assistant pour appuyer le processus de conformité SOC 2 et il peut ensuite être lancé avec kiro-cli --agent soc2-compliance (ou le nom de votre agent personnalisé) dans la CLI.
Ce JSON définit une configuration d'agent spécialisée conçue pour appuyer les contrôles de sécurité, la préparation aux audits et l'application des politiques. Voici ce que signifie chaque section :
name- L'identifiant ou le nom de l'agentdescription- Explication lisible par un humain de la raison d'être de l'agent (travail de conformité SOC 2)prompt- Chemin vers un fichier markdown contenant les instructions système ou le comportement de l'agent (./prompts/soc2-expert.md)tools- Outils auxquels l'agent a accès :read(outil intégré) - Lire des fichiers ou des répertoireswrite(outil intégré) - Créer ou modifier des fichiersaws(outil intégré) - Effectuer des appels à l'AWS CLI
allowedTools- Outils qui n'exigent pas l'approbation de l'utilisateur (seul read est approuvé automatiquement ici; write et aws nécessitent une confirmation)toolsSettings- Permissions fines pour chaque outil :write.allowedPaths- L'agent ne peut écrire que dans ces répertoires précis (documents de conformité, politiques, fichiers d'audit, fichiers de sécurité)aws.allowedServices- L'agent ne peut interagir qu'avec ces services AWS (IAM, CloudTrail, Config, GuardDuty, SecurityHub, Inspector, KMS, S3 - tous liés à la sécurité et à la conformité)aws.autoAllowReadonly- Les opérations AWS en lecture seule (comme describe-, list-, get-*) n'exigent pas d'approbation
resources- Fichiers automatiquement chargés dans le contexte de l'agent à son démarrage :- Fichiers markdown de politiques
- Documentation de conformité
- Fichiers JSON d'audit
- Fichiers YAML de contrôles de sécurité
Par ailleurs, plutôt que de rédiger manuellement le JSON de configuration de l'agent, vous pouvez utiliser l'agent /help de Kiro CLI, un assistant intégré qui génère des recommandations intelligentes de configuration d'agent à partir d'une description en langage naturel. En exécutant /help Help me create a custom agent for soc-2 compliance dans Kiro CLI, Kiro produit automatiquement une première version pour vous aider avec la conformité SOC 2.
Voici ce qui se produit lorsque vous exécutez /help Help me create a custom agent for soc-2 compliance
- Kiro passe à l'agent
/helpintégré, conçu expressément pour répondre aux questions sur Kiro CLI et générer des configurations en votre nom.
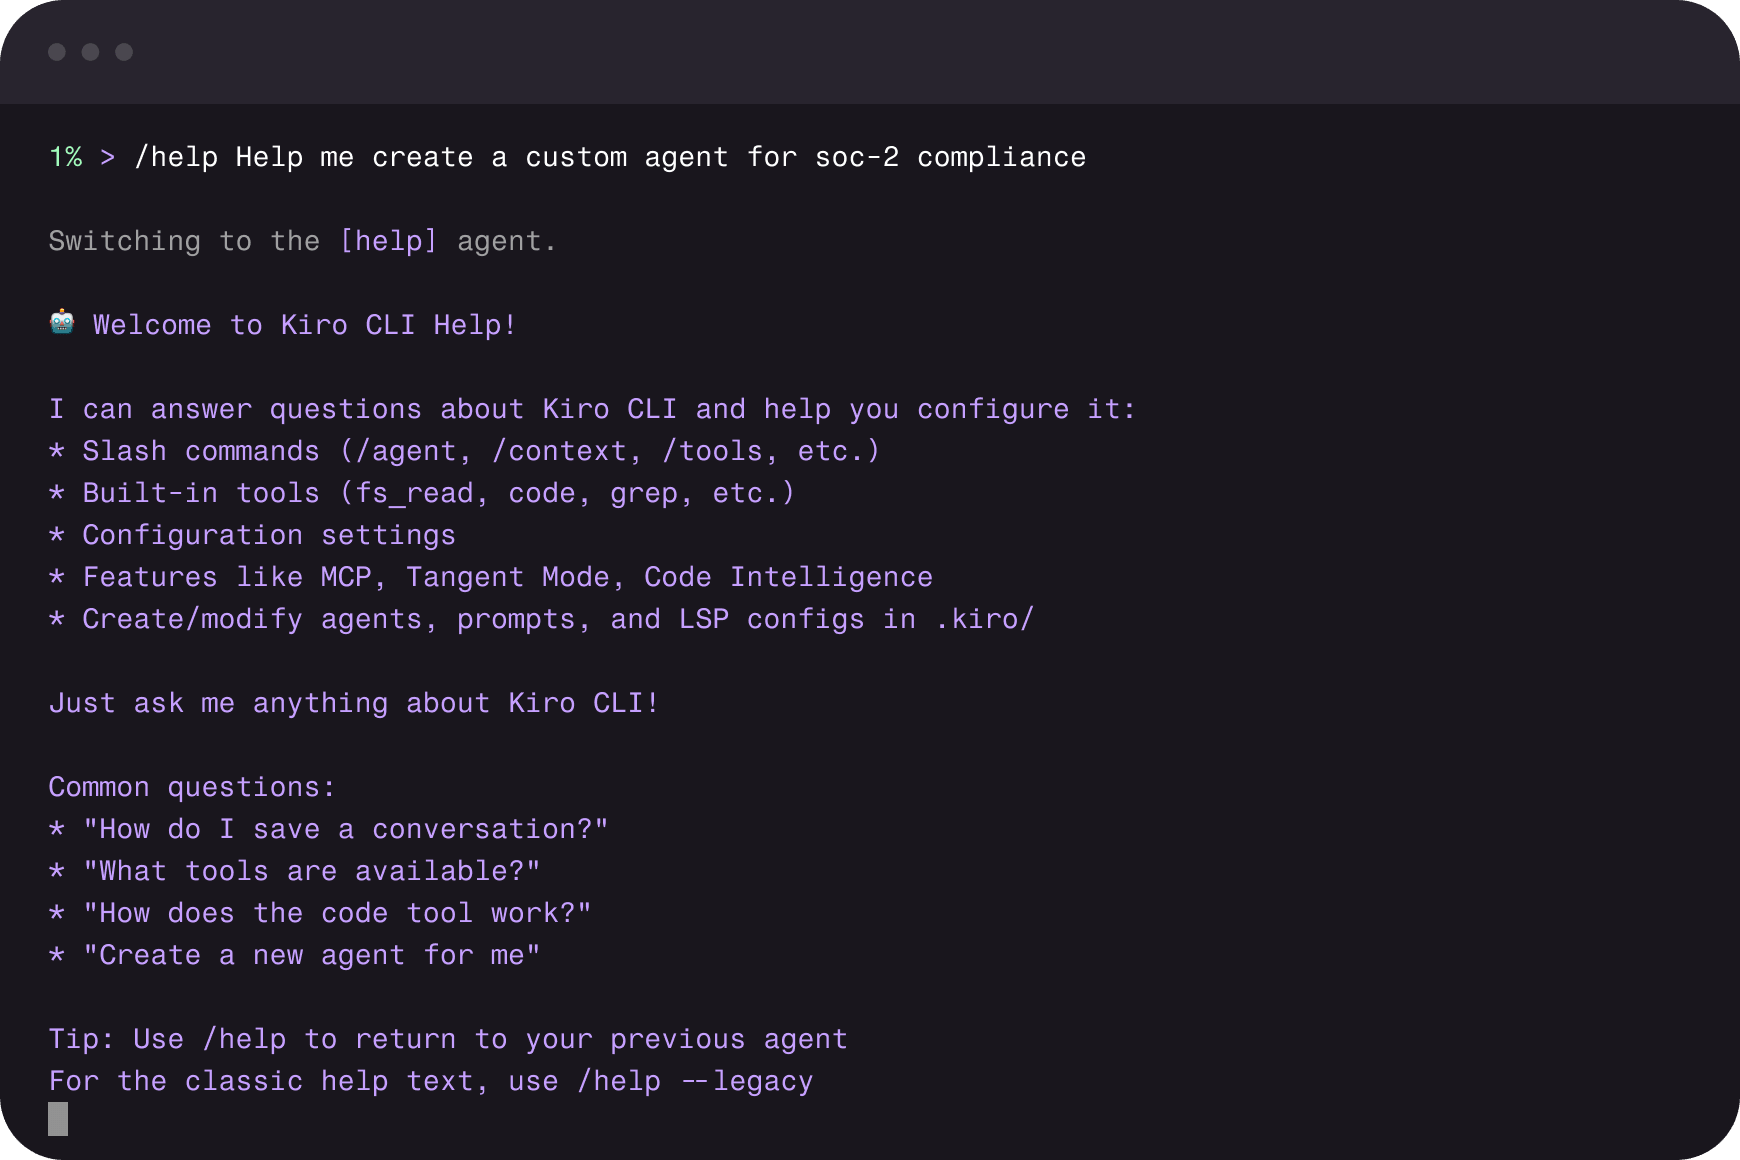
- L'agent
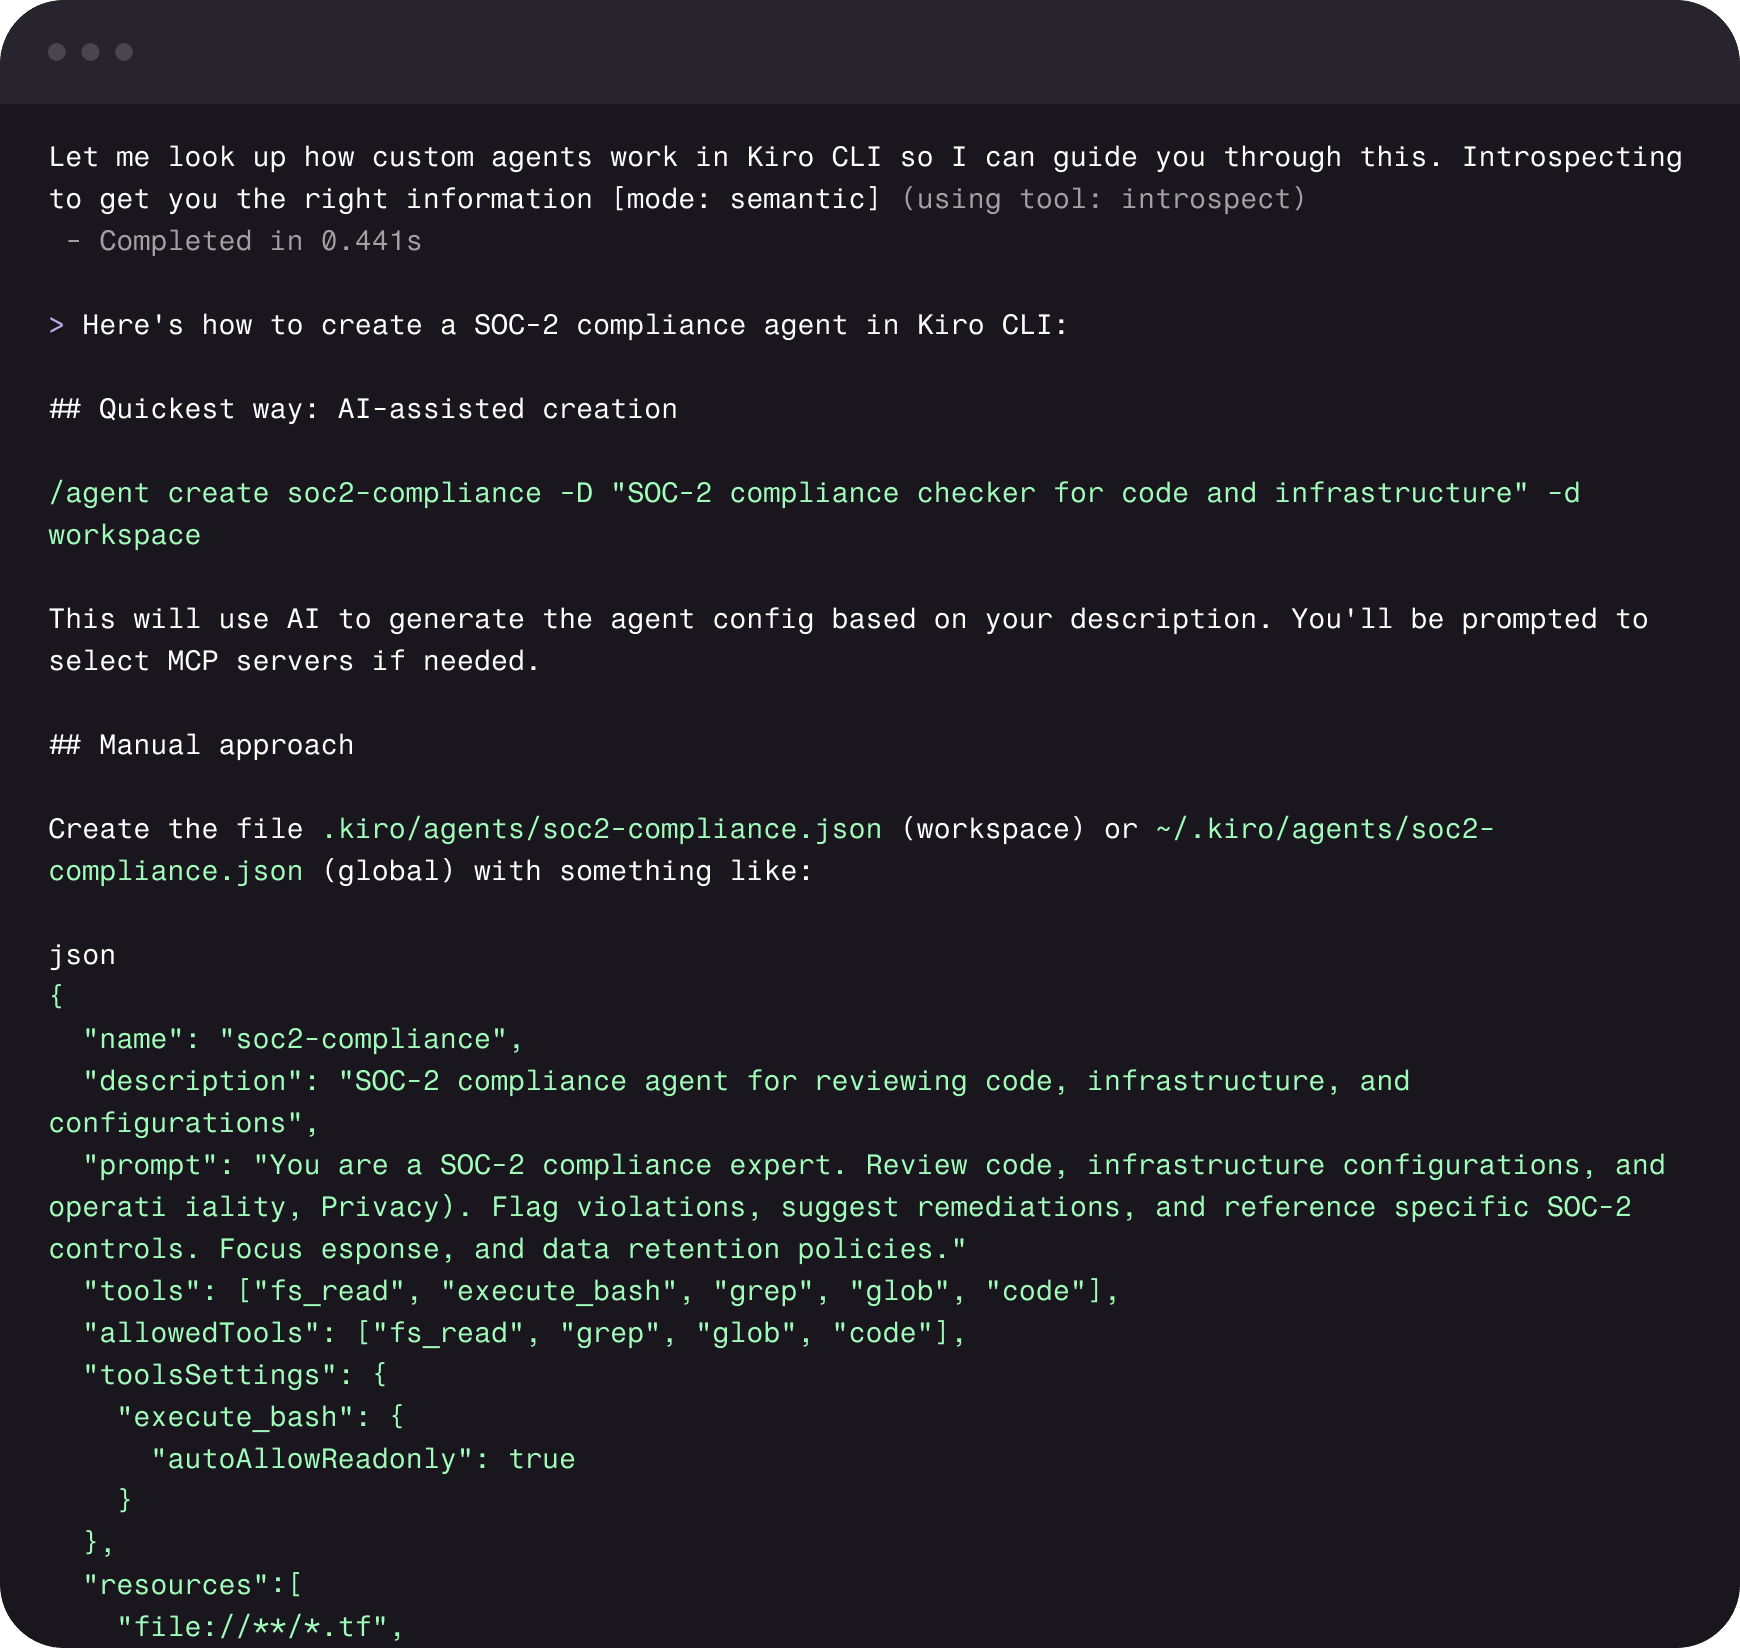
/helpexamine la documentation interne de Kiro pour retrouver le bon schéma de configuration d'agent, ce qui garantit que la configuration générée utilise des champs valides et respecte les bonnes pratiques. - L'agent
/helpproduit une configuration recommandée, y compris les outils, les permissions, les motifs de ressources et une requête système adaptée, sans qu'il faille rédiger le JSON à la main. Vous pouvez l'affiner au besoin.
Utiliser votre agent personnalisé dans Kiro CLI
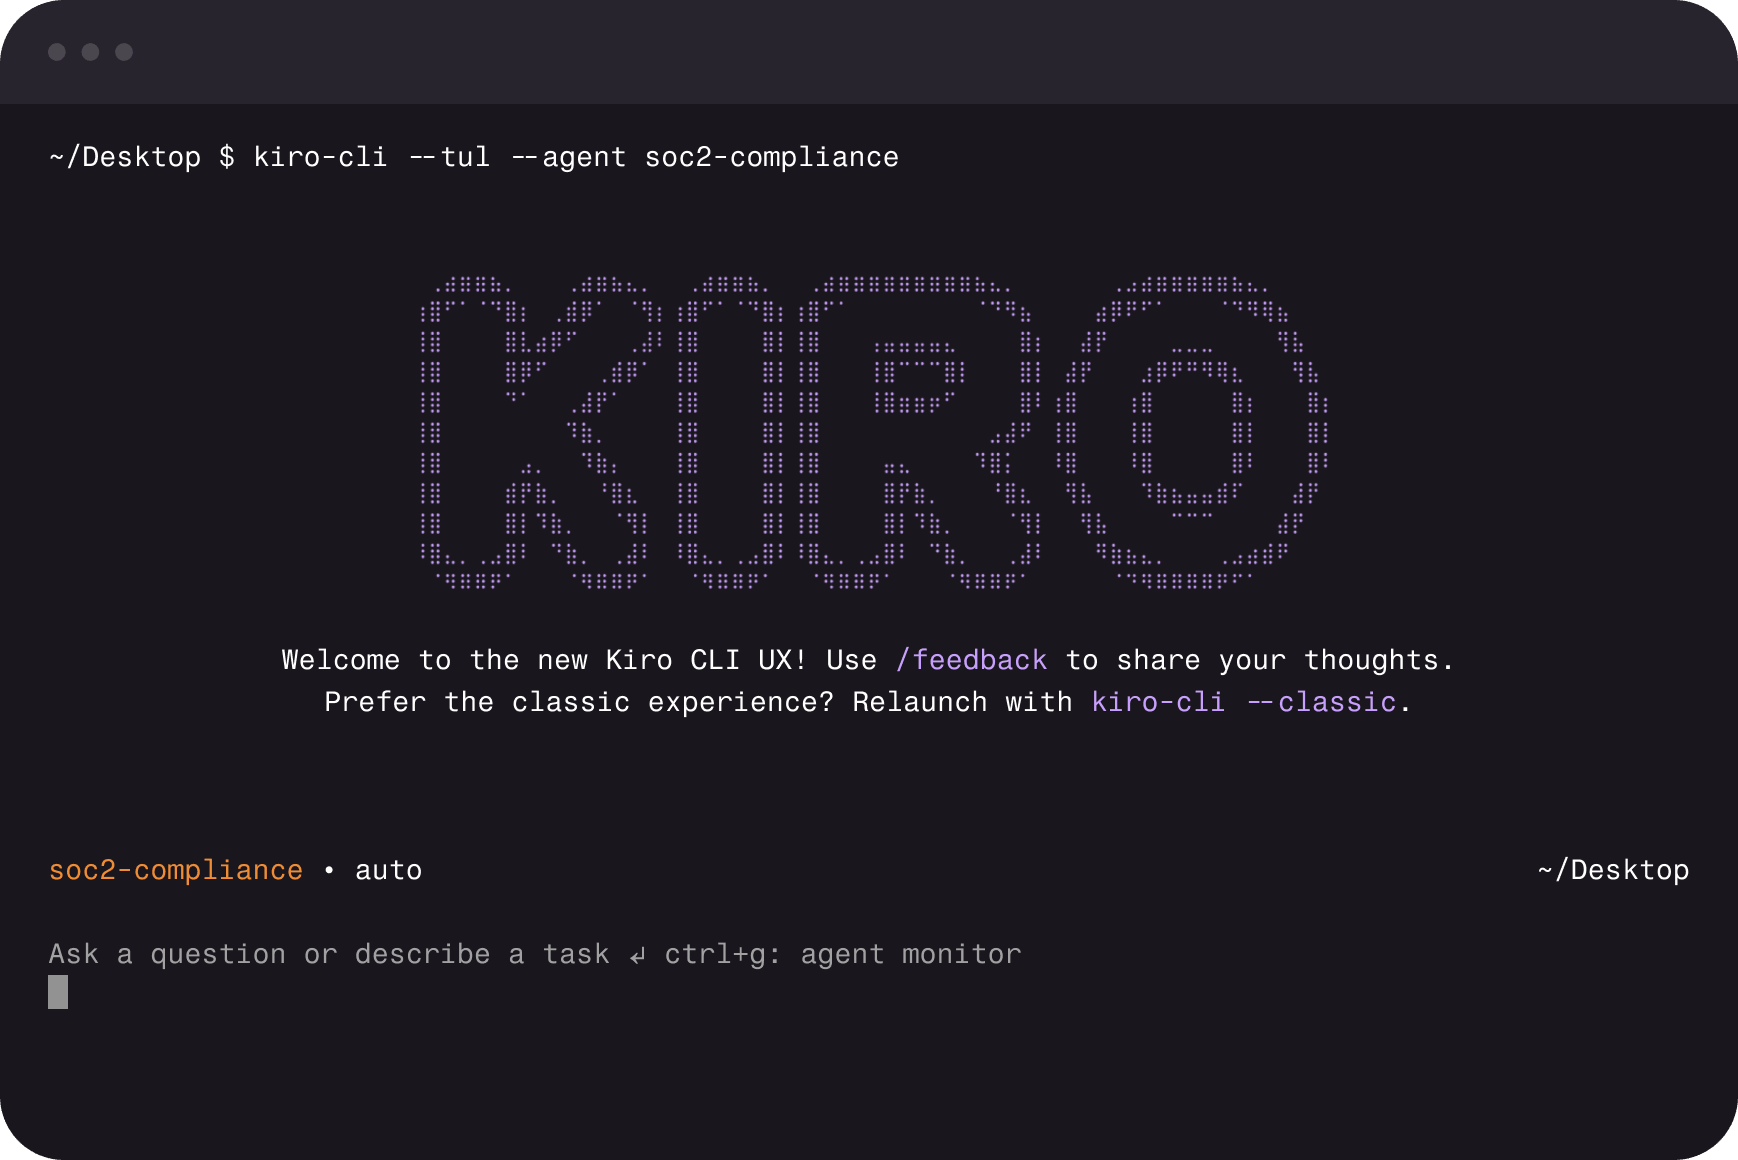
Lorsqu'un développeur lance cet agent personnalisé dans le terminal avec kiro-cli --tui --agent soc2-compliance, celui-ci charge le contexte et la permission de l'outil « aws » avec les allowedServices, les resources et les chemins autorisés au moment où vous démarrez une session de clavardage. Il charge la nouvelle UX de Kiro CLI lorsque vous utilisez l'option --tui. Si vous préférez l'expérience habituelle de kiro-cli dans le terminal, vous pouvez utiliser kiro-cli --classic --agent soc2-compliance ou /agent soc2-compliance depuis le terminal Kiro.
Exemple de requête : « Génère un rapport de conformité SOC 2 CC6.1 montrant tous les compartiments S3 avec leur état de chiffrement, leurs paramètres d'accès public et leur configuration de journalisation des accès. »
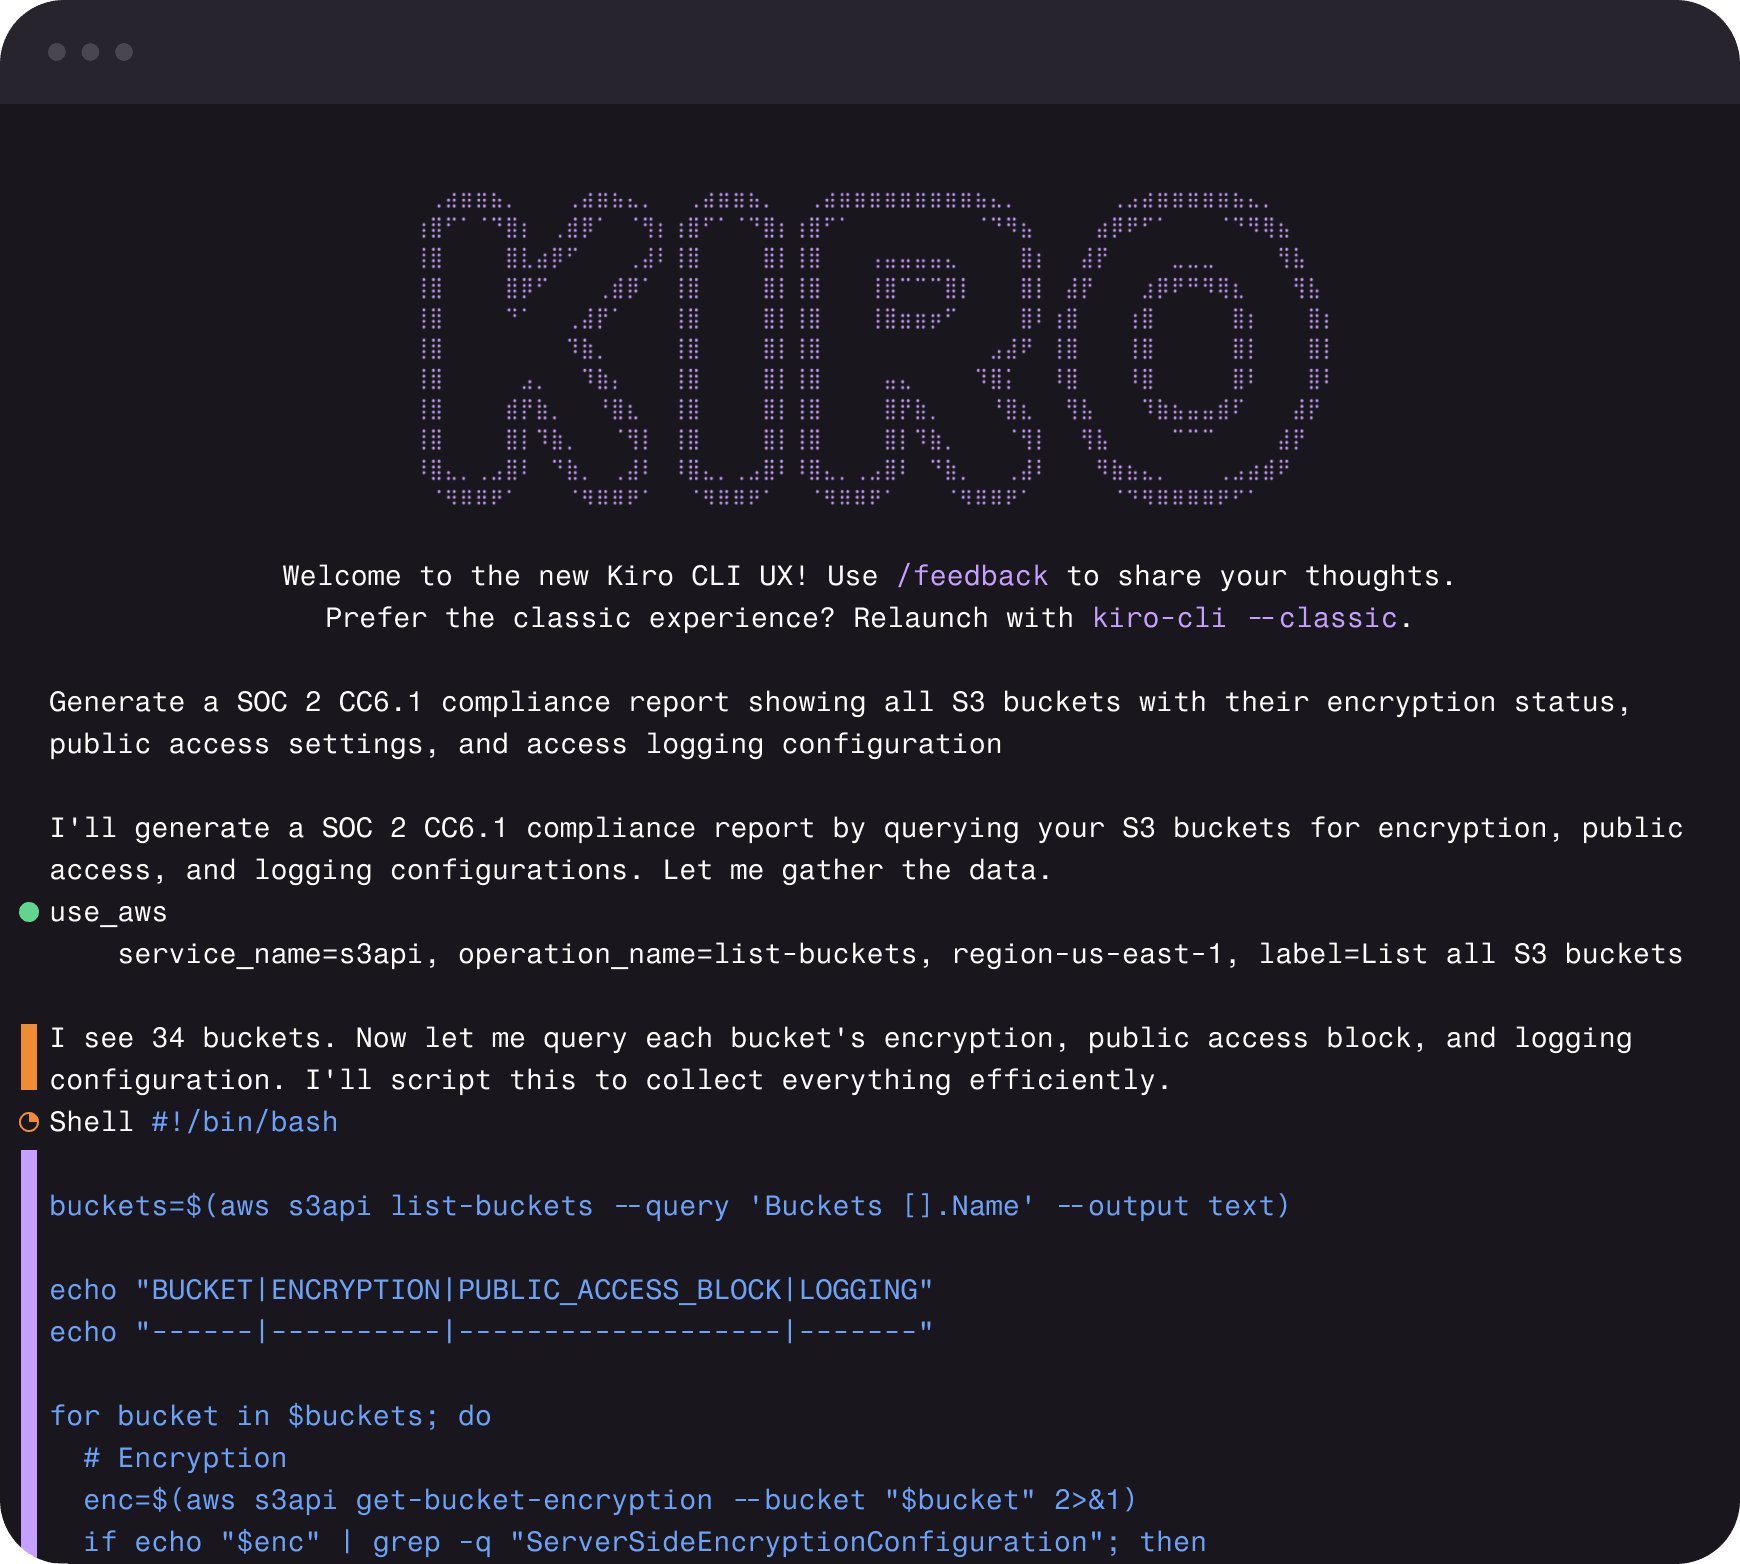
Grâce aux capacités de Kiro, Planview a simplifié la collecte des horodatages pour les preuves SOC 2 et ISO. Le système pouvait désormais extraire de l'information horodatée, ce qui a permis à Kiro de faire automatiquement ce qui suit :
- Interroger les configurations S3 dans toutes les régions ou créer des scripts qui aident à exécuter des requêtes produisant les mêmes résultats
- Vérifier les paramètres de chiffrement et la gestion des clés
- Contrôler les listes de contrôle d'accès et les politiques des compartiments
- Générer des preuves de conformité formatées et horodatées
L'agent gère la complexité et l'équipe obtient les preuves dont elle a besoin.
Note : il importe de souligner que les résultats de conformité générés par l'IA dépendent fortement de la précision et de la portée des requêtes fournies à l'agent. Il s'agit d'un outil pour accélérer le processus d'audit, mais il ne devrait pas remplacer les outils de conformité déterministes. Toutes les recommandations, tous les textes de politiques et toutes les preuves d'audit générés par l'IA devraient être examinés et validés par des professionnels de la conformité qualifiés avant d'être utilisés dans des environnements de production ou soumis aux auditeurs.
Résultats
Ce qui exigeait auparavant une collecte manuelle de données se fait maintenant automatiquement. Kiro extrait des preuves de conformité horodatées, réalise des analyses de sécurité au moyen des services AWS autorisés mentionnés plus haut et organise des artéfacts qui correspondent aux exigences précises des contrôles SOC 2 et ISO. Le flux de travail s'intègre aux processus existants de Planview sans exiger de changements à son environnement de développement. La collecte de preuves, auparavant manuelle, passe désormais par les outils intégrés de Kiro CLI, avec une interface conversationnelle pour la rétroaction. L'équipe de Planview a constaté une incidence importante et mesurable dès le départ :
- Plus de 40 heures économisées par cycle de conformité. Le temps ainsi libéré sert maintenant à créer de la valeur pour les clients plutôt qu'à recueillir des preuves.
- Gain d'efficacité global de 60 % grâce à l'automatisation, l'équipe répondant de 3 à 4 fois plus rapidement aux demandes d'audit.
- De 1 à 1,5 sprint d'ingénieur en développement logiciel (SDE) économisé par membre de l'équipe, désormais réaffecté aux fonctionnalités et aux améliorations.
- La collecte de preuves à la demande aide les équipes à se préparer aux audits tout au long de l'année plutôt qu'à réserver du temps précis à cette fin.
Mais la véritable victoire, c'est que les ressources d'ingénierie sont de retour là où elles doivent être : à créer des produits plutôt qu'à compiler des feuilles de calcul.
Conclusion
L'approche de Planview démontre que le travail de conformité n'a pas à être un fardeau. Vous pouvez fournir les exigences de conformité sous forme de spécifications et intégrer l'IA directement dans votre flux de travail de développement. Des fonctions comme les agents personnalisés vous aident à maintenir vos normes de sécurité tout en libérant votre équipe pour qu'elle se concentre sur la création de valeur pour les clients.
Planview étend l'utilisation de son agent personnalisé Kiro CLI à des cas d'usage qui vont au-delà de la gestion de la conformité. Cela permettra à plus de développeurs dans l'organisation d'utiliser des flux de travail reproductibles et de multiplier les gains d'efficacité.
Commencez avec Kiro CLI dès aujourd'hui.
Commencez avec Kiro
Le flux de travail compte, pas seulement l'outil. Commencez à créer avec des Specs.
Kiroles développeurs
Découvrez comment les équipes d'ingénierie repensent la façon dont les logiciels sont créés.