Passer au contenu principal

Journal des modifications

Restez à jour avec les dernières mises à jour et améliorations de Kiro. Suivez-nous aussi sur X, Bluesky, LinkedIn ou Discord.

1.4.236IDE

Cette version vous permet d'installer des Powers et des Skills depuis GitLab, de répondre aux demandes d'autorisation avec un script et de vous connecter une seule fois aux serveurs MCP de votre organisation. Elle vous permet aussi de déplacer des clavardages entre la barre latérale et la zone de l'éditeur, et de choisir les paramètres de Memory à partir de la vue Memories.

Installer des Powers et des Skills depuis GitLab

Collez une URL GitLab publique pour installer un Power personnalisé ou importer un Skill, comme vous le faites depuis GitHub. Pour utiliser une instance GitLab auto-hébergée, ajoutez d'abord son hôte au paramètre kiroAgent.powers.trustedGitLabHosts. En savoir plus ->

Répondre aux demandes d'autorisation avec un script

Créez un Hook Permission Request dans l'éditeur de Hook pour exécuter une commande juste avant que Kiro vous demande d'approuver un appel d'outil, afin qu'un script puisse répondre aux demandes courantes dans une session que personne ne surveille. Les Hooks Pre Tool Use peuvent aussi remplacer l'entrée d'un appel d'outil avant son exécution, et toute demande d'approbation affiche les arguments finaux. En savoir plus ->

Se connecter une seule fois aux serveurs MCP de votre organisation

Les serveurs MCP HTTP admissibles peuvent partager une seule connexion au moyen du fournisseur d'identité de votre organisation, au lieu de vous demander de vous connecter à chaque serveur. Ajoutez le fournisseur d'identité fourni par votre administrateur à votre configuration MCP utilisateur, puis sélectionnez Sign in sur la ligne Organization sign-in dans la vue MCP Servers. En savoir plus ->
3.5.0CLI

This release adds organization sign-in for MCP servers in V3 sessions and a configurable portal for kiro-cli login. One sign-in through your organization's identity provider now covers every server set to use it, and you or your administrator choose where browser sign-in starts.

Sign in to MCP servers through your organization

In a V3 session, every MCP server you set to organization sign-in shares one sign-in through your organization's identity provider instead of a separate browser flow per server. Run kiro-cli mcp idp setup with your provider's issuer and client ID, then open /mcp and press Enter to sign in once; those servers stay disconnected until you do. For an HTTP server whose owner issued Kiro a client ID, use the --oauth-client-id <client-id> flag on kiro-cli mcp add, except when your organization's registry manages that server's OAuth. Learn more ->

Choose the sign-in portal kiro-cli login opens

Set auth.portalUrl and kiro-cli login opens that portal in your browser instead of the default one. Administrators can set the portal for their users through the AuthPortalUrl policy or auth_portal_url in managed-settings.json. If Kiro cannot use that value, it falls back to the default portal. Learn more ->

Général

Les administrateurs d'entreprise peuvent maintenant définir les contrôles du bac à sable local pour Kiro IDE et Kiro CLI. Dans Controls, exigez le bac à sable pour les commandes et les serveurs MCP stdio locaux, et choisissez les valeurs par défaut pour les fichiers et le réseau. Les développeurs ne peuvent pas désactiver un bac à sable obligatoire par les paramètres du client ni changer les modes définis par l'organisation. Leurs règles allow ne peuvent pas remplacer les règles de refus de l'organisation, et les autorisations d'outils déterminent toujours quelles commandes peuvent s'exécuter. Les emplacements contenant des identifiants restent fermés par défaut, mais une règle allow sur les fichiers qui les couvre peut les ouvrir.

Enterprise Management est en préversion dans US East (Virginie du Nord) (us-east-1) pour les profils qui utilisent IAM Identity Center ou un fournisseur d'identité externe. Les développeurs ont besoin de Kiro CLI 3.4.0 ou version ultérieure ou de Kiro IDE 1.4.215 ou version ultérieure.

En savoir plus ->

Général

Les administrateurs d'entreprise peuvent maintenant migrer des profils Kiro existants vers Enterprise Management. La préversion couvre US East (Virginie du Nord) (us-east-1). Les profils peuvent utiliser IAM Identity Center ou un fournisseur d'identité externe.

Lorsque Settings propose Migrate to the new experience, consultez l'aperçu de la table de correspondance. Kiro copie vos paramètres actuels vers Controls. Les dépassements, la clé de chiffrement et les abonnements des comptes membres restent sur Settings. Le déplacement est irréversible.

En savoir plus ->

Web

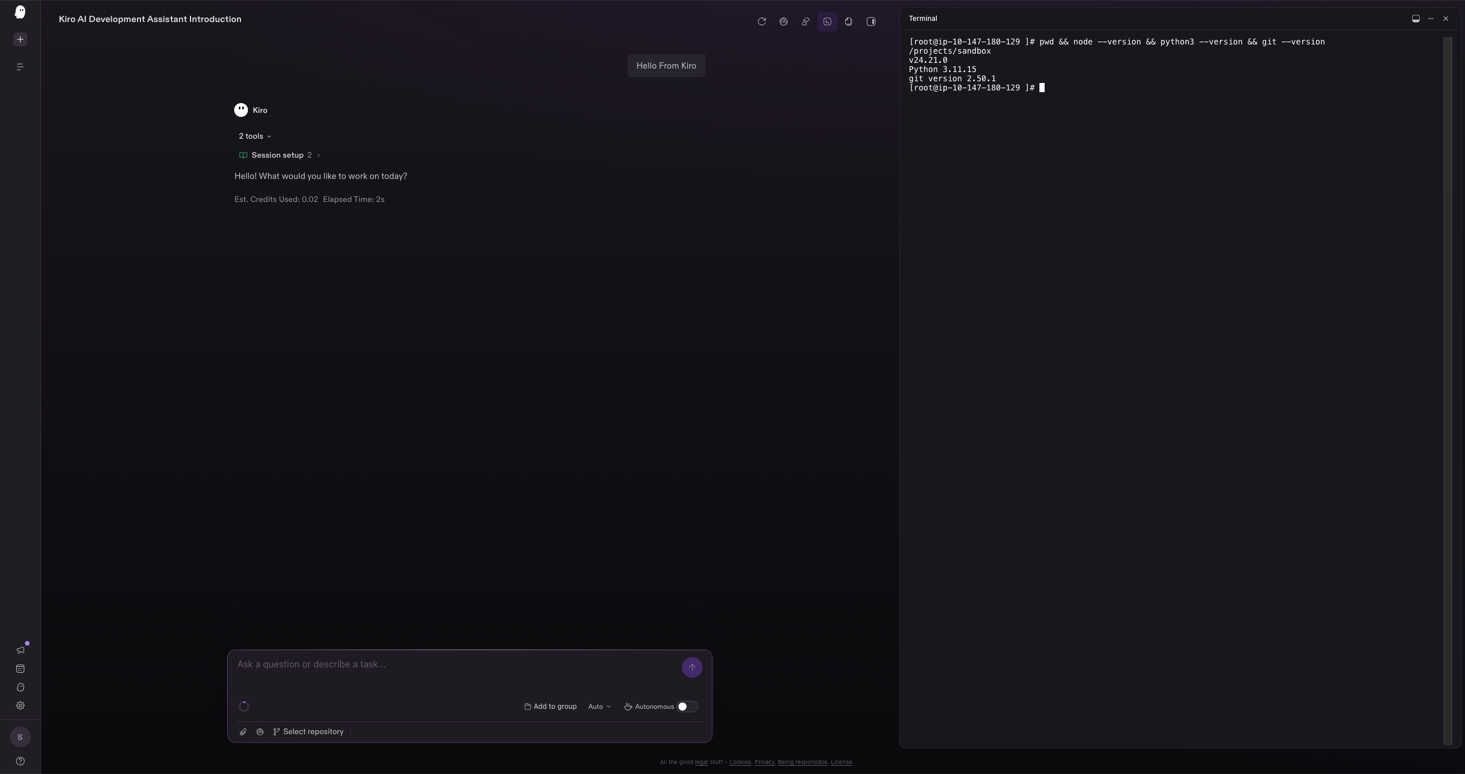
Vous pouvez maintenant exécuter des commandes dans l'espace de travail de votre session directement dans Kiro Web. Ouvrez un terminal à côté de la conversation ou sous celle-ci pour lancer des compilations et des tests, vérifier la sortie ou essayer une commande vous-même. En savoir plus ->

Chargement de l'image...Session Kiro Web avec le terminal ancré à droite, à côté de la conversation. Le terminal montre pwd, node --version, python3 --version et git --version exécutés dans /projects/sandbox, qui affichent Node v24.21.0, Python 3.11.15 et git 2.50.1.
1.4.215IDE

Cette version vous permet de créer une branche d'un clavardage à partir de n'importe quel tour, afin d'essayer une requête différente à partir du même point sans perdre l'original. Elle affiche aussi les crédits qu'une exécution de workflow rapporte, donne aux niveaux de Memory des noms plus clairs et permet aux clavardages qui utilisent un agent personnalisé ou Plan de s'exécuter en même temps que d'autres clavardages. Les profils Kiro en Europe (Francfort) peuvent aussi utiliser les sessions cloud depuis l'IDE.

3.4.0CLI

Cette version ajoute des hooks qui réécrivent les entrées d'un appel d'outil avant son exécution ou répondent à sa demande de permission, de sorte qu'un script applique les règles de votre équipe à chaque appel d'outil dans les sessions V3 au lieu d'attendre que vous approuviez chacun d'eux. Elle offre aussi quatre choix dans /memories, reprend et liste les sessions cloud à plus d'endroits, et corrige des problèmes liés au mode sans interface, à la fenêtre de contexte, à MCP, à la recherche, à /tangent, à /rewind et à l'affichage.

Réécrire un appel d'outil ou répondre à sa demande de permission depuis un hook

Dans une session V3, un hook PreToolUse peut maintenant retourner updatedInput pour remplacer les entrées d'un appel d'outil avant l'exécution de l'outil, en plus de sa décision allow, ask ou deny. Un nouveau hook PermissionRequest s'exécute lorsqu'un appel d'outil vous demanderait la permission et peut répondre allow ou deny, de sorte qu'un script accorde ou refuse un appel qui, autrement, attendrait votre réponse. Un deny de n'importe quel hook l'emporte sur un allow, et la réponse de permission d'un hook s'applique à ce seul appel d'outil. En savoir plus ->

Général

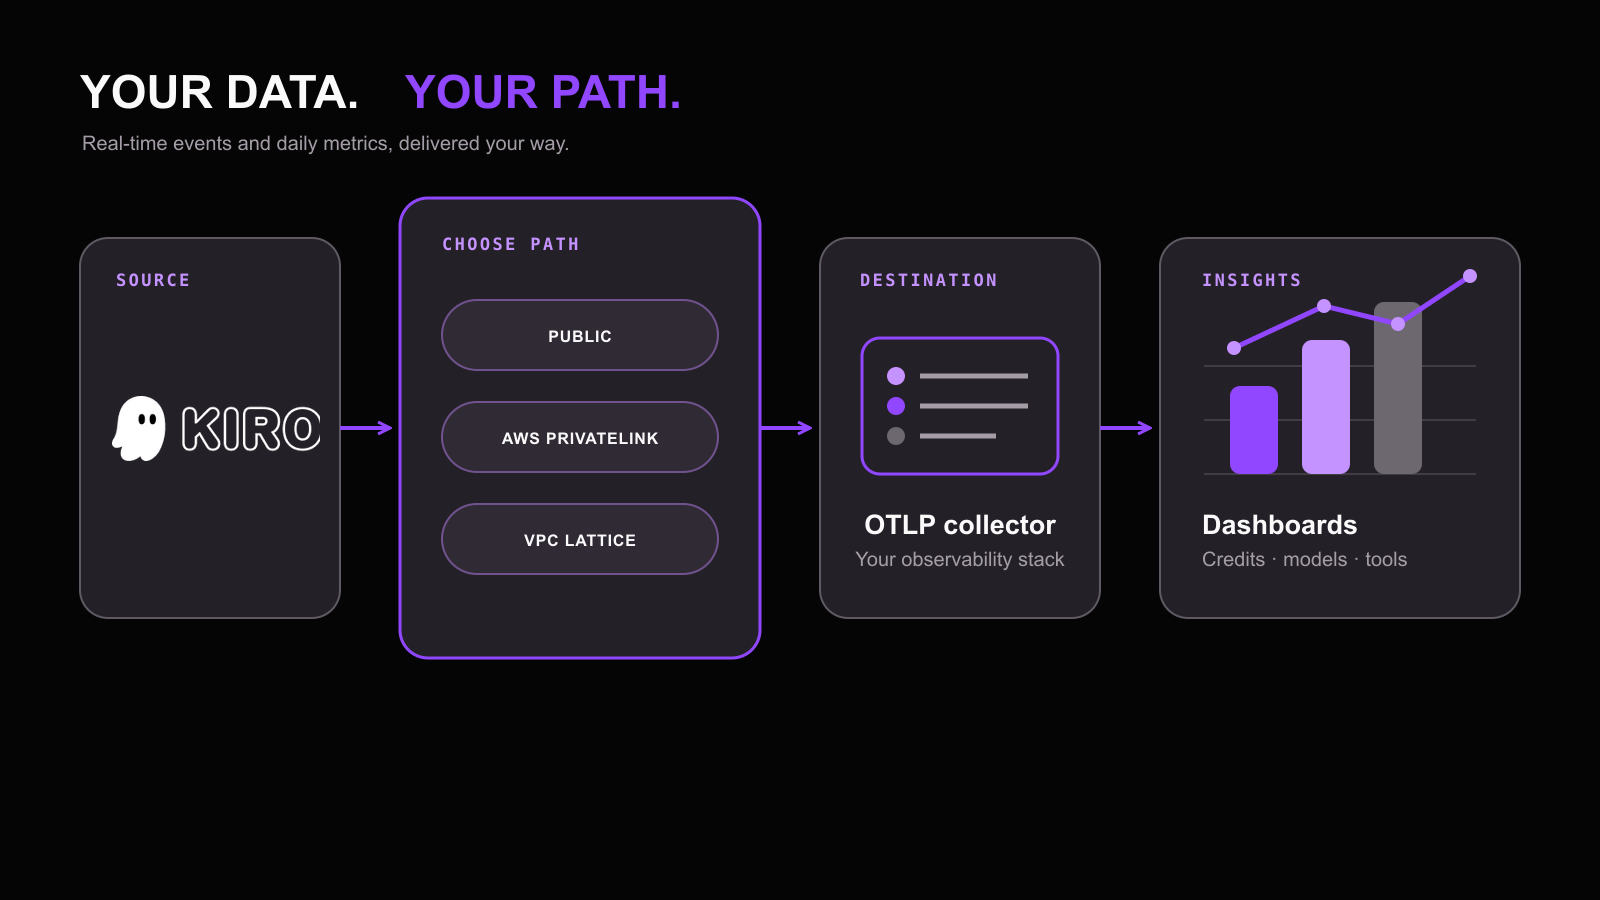
Les administrateurs Kiro Enterprise peuvent maintenant envoyer des données d'activité enrichies à leurs outils d'observabilité. Diffusez chaque requête LLM et chaque appel d'outil terminé sous forme d'événement OpenTelemetry en temps réel, ou utilisez les rapports CSV quotidiens et les métriques OpenTelemetry pour suivre les tendances à partir de totaux rapprochés. Suivez les crédits, les modèles, les conversations, les temps de réponse, les résultats des outils, les versions des clients et les modes d'agent. Les événements en temps réel et la connectivité privée sont offerts pour les profils Kiro dans les régions US East (Virginie du Nord) et Europe (Francfort).

Chargement de l'image...Kiro envoie les événements en temps réel et les métriques quotidiennes par l'Internet public, AWS PrivateLink ou Amazon VPC Lattice vers un collecteur OTLP et des tableaux de bord.

Les métriques quotidiennes passent à 00:30 UTC le 26 novembre 2026. D'ici là, Dynatrace et Grafana Cloud les rejettent parce qu'elles sont trop anciennes. Le rapport CSV reste à 02:00 UTC.

Choisissez la livraison publique, AWS PrivateLink ou Amazon VPC Lattice pour OpenTelemetry. Les connexions privées ne se replient jamais sur la livraison publique. Les exportations comprennent des données d'utilisation et des identifiants d'utilisateur. Elles excluent les requêtes, les réponses, le code et les fichiers. Activez et testez chaque exportation dans la console Kiro.

En savoir plus ->

Web
Mobile

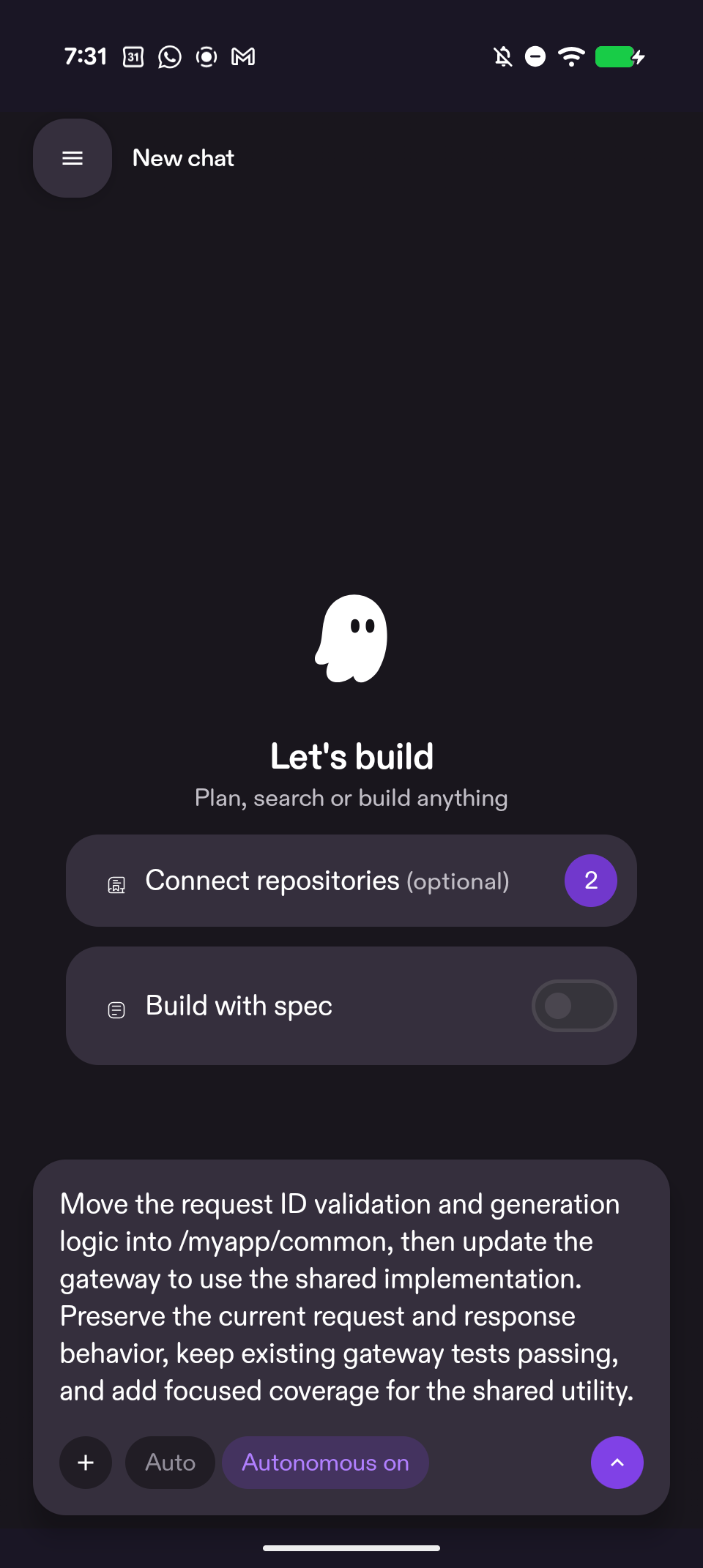
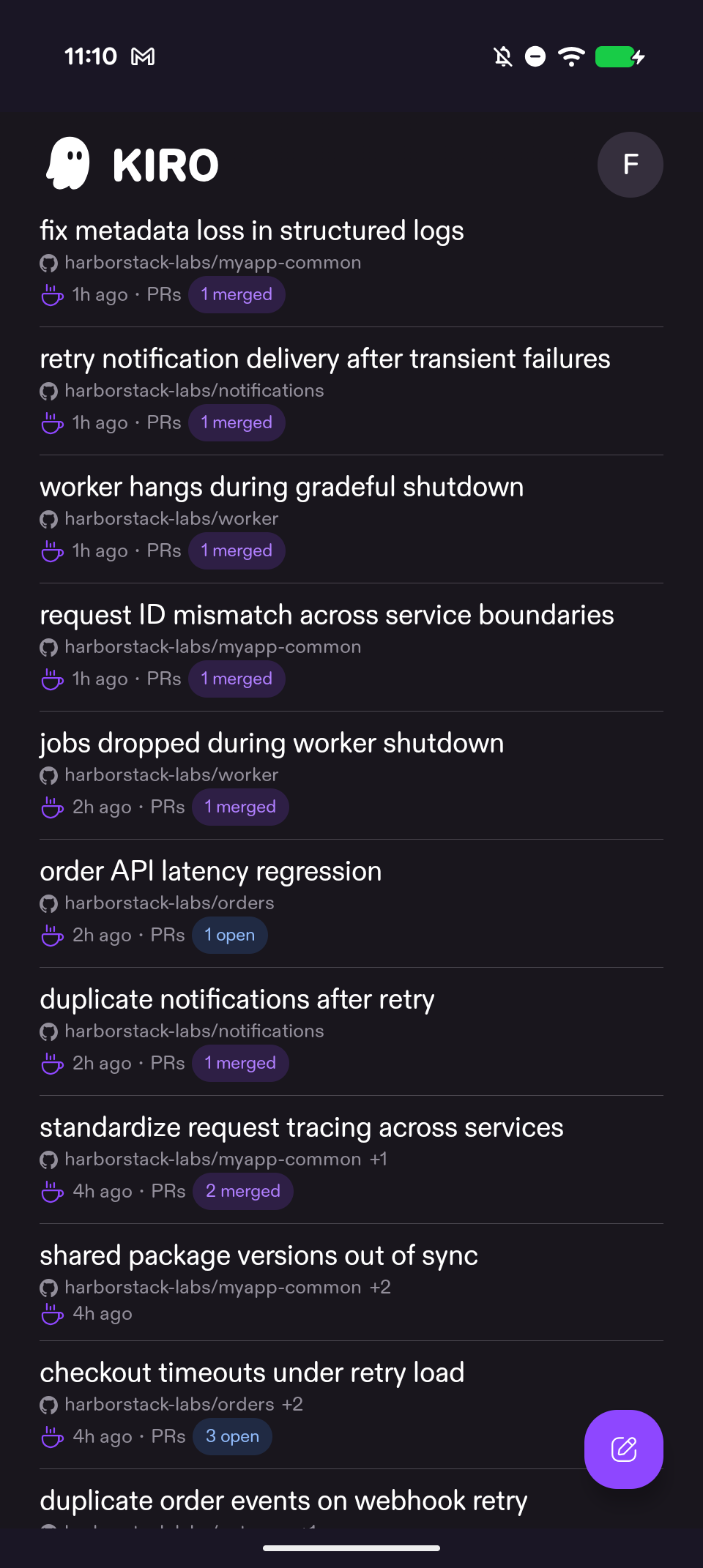
Kiro Mobile est maintenant offert sur Google Play, pour que vous puissiez travailler dans les sessions cloud Kiro à partir de votre téléphone Android. Votre portable n'a pas besoin de rester allumé. Connectez-vous avec votre compte Kiro, et vos sessions, vos dépôts connectés et vos choix de modèles sont déjà là. Kiro Mobile exige un forfait Pro, Pro+, Pro Max ou Power.

Suivre, orienter et examiner les sessions à partir de votre téléphone

Chargement de l'image...Écran de nouveau clavardage de Kiro Mobile sur Android. Sous le titre Let's build, Connect repositories indique 2 dépôts et Build with spec est désactivé. La zone de saisie contient une requête, avec Auto et Autonomous on sélectionnés.
Chargement de l'image...Liste des sessions de Kiro Mobile sur Android. Chaque session affiche son titre, ses dépôts, son ancienneté et l'état de ses pull requests, par exemple 1 merged ou 3 open.

Démarrez une session cloud, ou reprenez-en une que vous avez démarrée dans Kiro Web, l'IDE ou la CLI. Choisissez vos dépôts et un modèle, et activez Build with spec pour planifier d'abord. En mode Autonomous, le sélecteur de modèle affiche Auto et ne peut pas être modifié. Suivez les réponses et l'activité des outils en direct, joignez des images, répondez aux questions de l'agent ou arrêtez une exécution. Chaque fichier modifié apparaît sous forme de carte de diff adaptée à un téléphone, et chaque session affiche l'état de ses pull requests. Vous effectuez la revue et la fusion chez votre fournisseur Git. En savoir plus ->