Les sessions cloud Kiro accèdent désormais aux réseaux privés
Rydel Dcosta
Ingénierie
Mike Landi
Ingénierie
Les sessions cloud Kiro peuvent maintenant se connecter à un VPC configuré par votre administrateur. Jusqu'ici, une session cloud pouvait accéder à l'Internet public et aux services de Kiro, mais à rien à l'intérieur de votre réseau privé. Un agent ne pouvait donc pas installer des paquets depuis un miroir interne, exécuter des tests d'intégration sur une base de données sans adresse publique, ni appeler un serveur de génération qui ne répond qu'à l'intérieur de votre périmètre. À compter d'aujourd'hui, un administrateur enregistre un VPC une seule fois, chaque session cloud créée par la suite le joint automatiquement, et votre propre réseau décide de ce que ces sessions peuvent atteindre. Vous contrôlez aussi l'accès Internet de l'agent, car tout le trafic autre que celui de Kiro sort par votre VPC. Les connexions VPC sont offertes avec les forfaits Enterprise pour les profils IAM Identity Center.
Ce lancement arrive en même temps que les espaces de travail distants de Kiro, qui permettent aux développeurs d'ouvrir des sessions cloud, des dev containers et leurs propres machines directement depuis Kiro IDE. Les espaces de travail distants déterminent où le travail s'exécute, et une connexion VPC détermine ce que ce travail peut atteindre.
Le code d'entreprise se construit rarement à partir de sources publiques seulement. Les dépendances proviennent d'un registre interne, les tests s'exécutent sur des services de préproduction et des magasins de données sans adresse publique, et certains des systèmes dont un agent a besoin se trouvent derrière Transit Gateway, un VPN ou Direct Connect dans un centre de données sur site. Faute de chemin d'accès, les équipes gardaient ce travail sur des machines locales ou perçaient des brèches dans leur périmètre pour rendre le cloud accessible, et aucune de ces solutions n'est idéale. Une connexion VPC donne à la session cloud une place à l'intérieur de votre réseau, de sorte que l'agent travaille dans votre véritable environnement de développement et que vos contrôles réseau existants continuent de s'appliquer.
Imaginez un agent à qui l'on demande d'ajouter une dépendance et d'exécuter les tests du service. Dans une session cloud sans connexion VPC, l'installation expire, car le paquet se trouve sur un Artifactory interne qui ne répond qu'à l'intérieur de votre réseau. Avec une connexion VPC, la même commande résout le nom d'hôte interne par l'entremise de votre DNS, installe depuis le miroir, et l'agent passe aux tests d'intégration sur votre base de données de préproduction.
Une session connectée atteint tout ce que votre VPC peut acheminer, par adresse IP ou par nom d'hôte interne. Cela comprend les registres de paquets privés et les magasins d'artefacts comme Artifactory et Nexus, les API et services internes, les bases de données et magasins de données, ainsi que les systèmes sur site accessibles par Transit Gateway, l'appairage, un VPN ou Direct Connect. Votre NAT, votre pare-feu, vos Flow Logs et vos ACL réseau s'appliquent au trafic de la session, car du point de vue de votre réseau, la session est un hôte de plus dans votre sous-réseau. Les intégrations de gestion de code source comme GitHub et GitLab configurées dans Kiro Web continuent de fonctionner par l'entremise des intégrations que vous avez déjà connectées.
Au démarrage d'une session, Kiro attache une interface réseau dans votre VPC et en fait la route par défaut de la session. Les noms d'hôte privés se résolvent par l'entremise de votre DNS et se connectent comme depuis n'importe quelle machine de votre réseau. Le trafic propre à Kiro reste sur le réseau de Kiro. Cela comprend le modèle, le plan de contrôle et la télémétrie. Pour faire son travail, l'agent envoie au modèle vos requêtes et le contexte qu'il recueille dans la session, comme le contenu des fichiers et la sortie des commandes, et ce trafic ne passe jamais par votre VPC. Tout ce qui n'est pas un service Kiro sort par votre VPC, de sorte que votre NAT, votre pare-feu et vos contrôles de prévention de la perte de données décident de ce qui peut sortir.
Un administrateur configure une connexion une seule fois sous Kiro Settings > Manage VPC connections, à l'aide d'un assistant en cinq étapes.
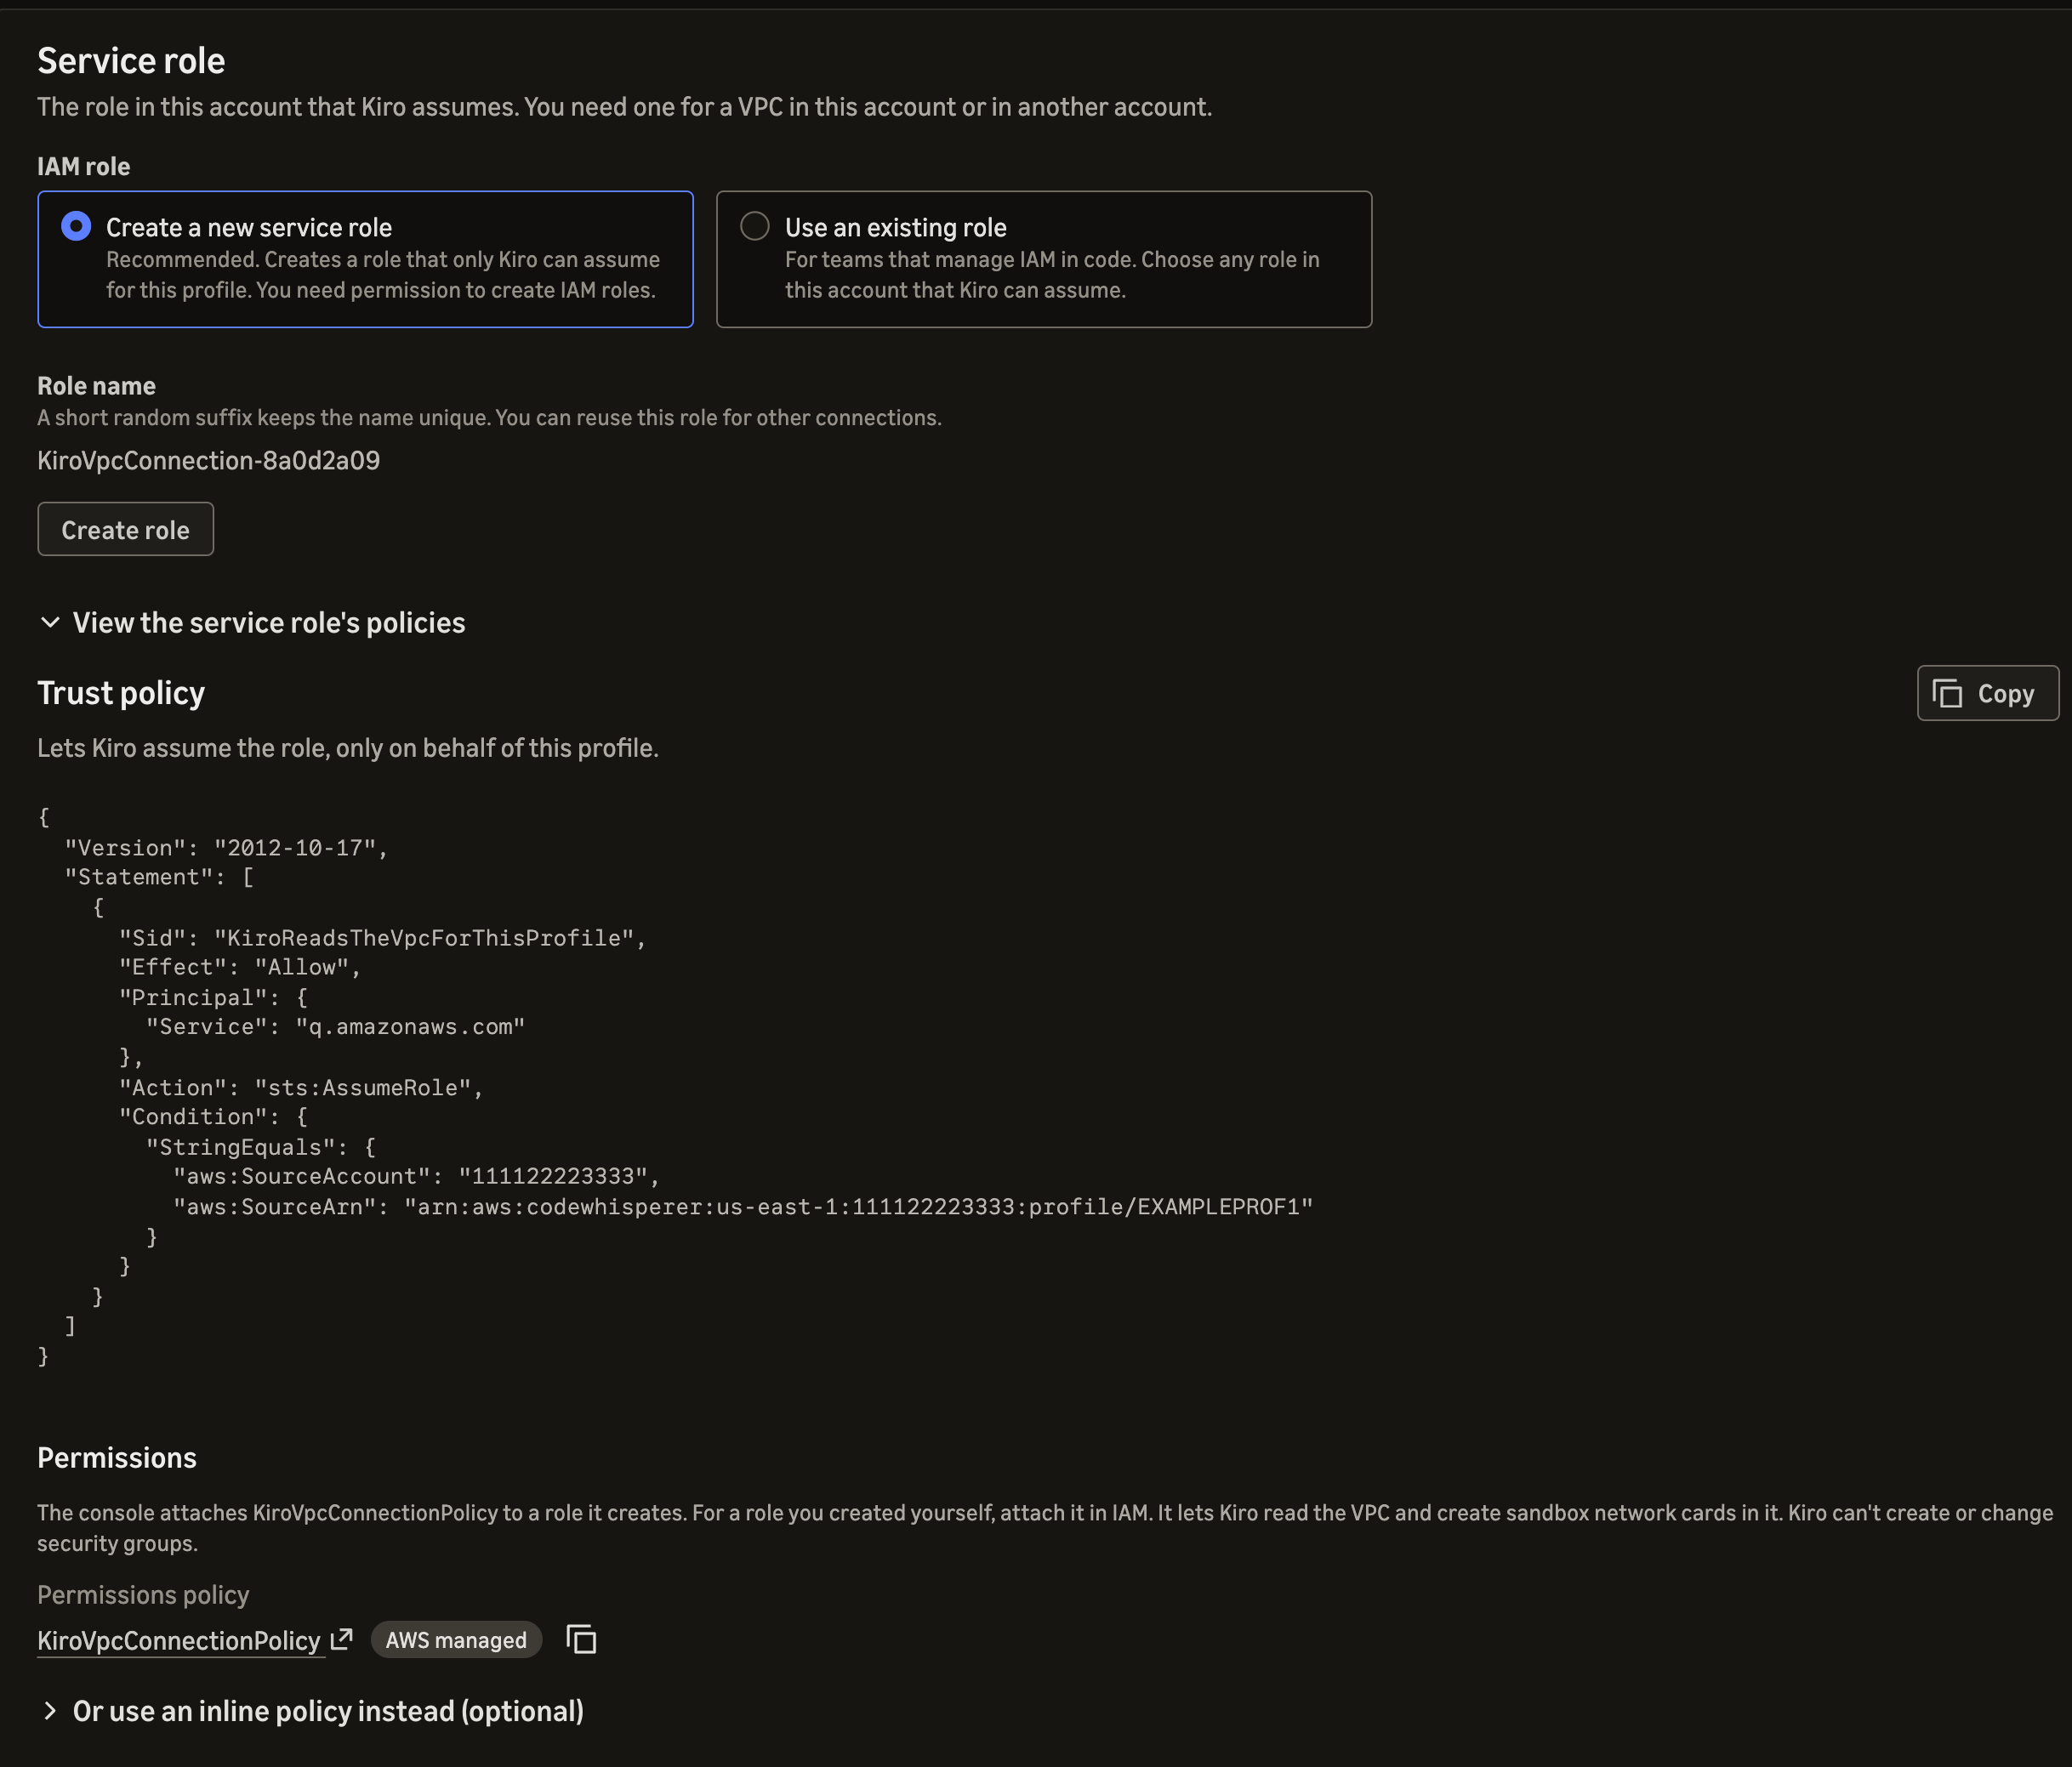
D'abord, l'administrateur donne à Kiro un rôle de service dans ce compte. La console peut en créer un dont la politique d'approbation permet à Kiro de l'assumer uniquement au nom de ce profil, à l'aide de conditions sur le compte source et l'ARN source, ou l'administrateur peut choisir un rôle existant.
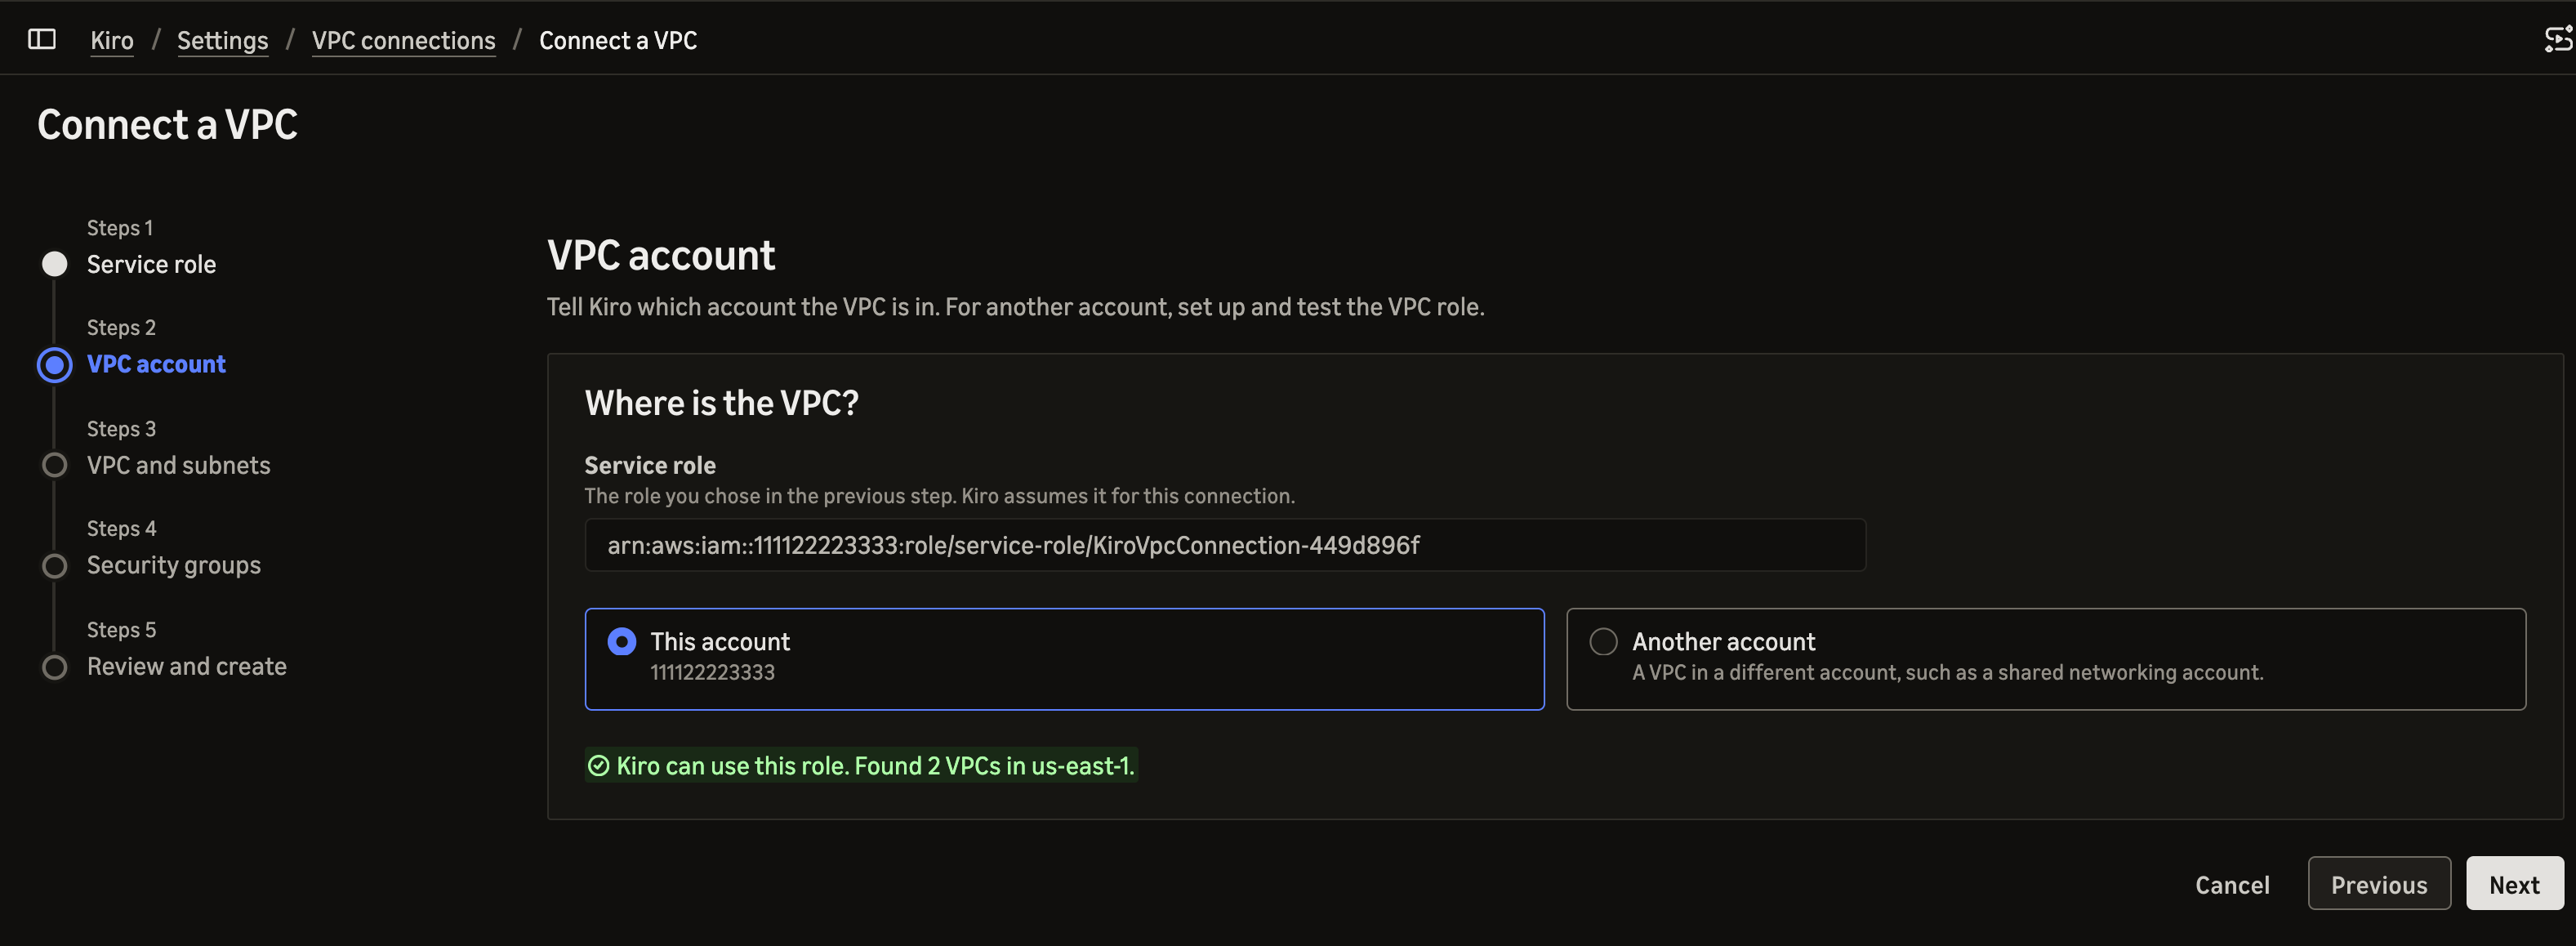
Ensuite, l'administrateur indique où se trouve le VPC. Pour un VPC situé dans un autre compte, comme un compte de réseautique partagé, l'administrateur y ajoute un rôle qui fait confiance au premier.
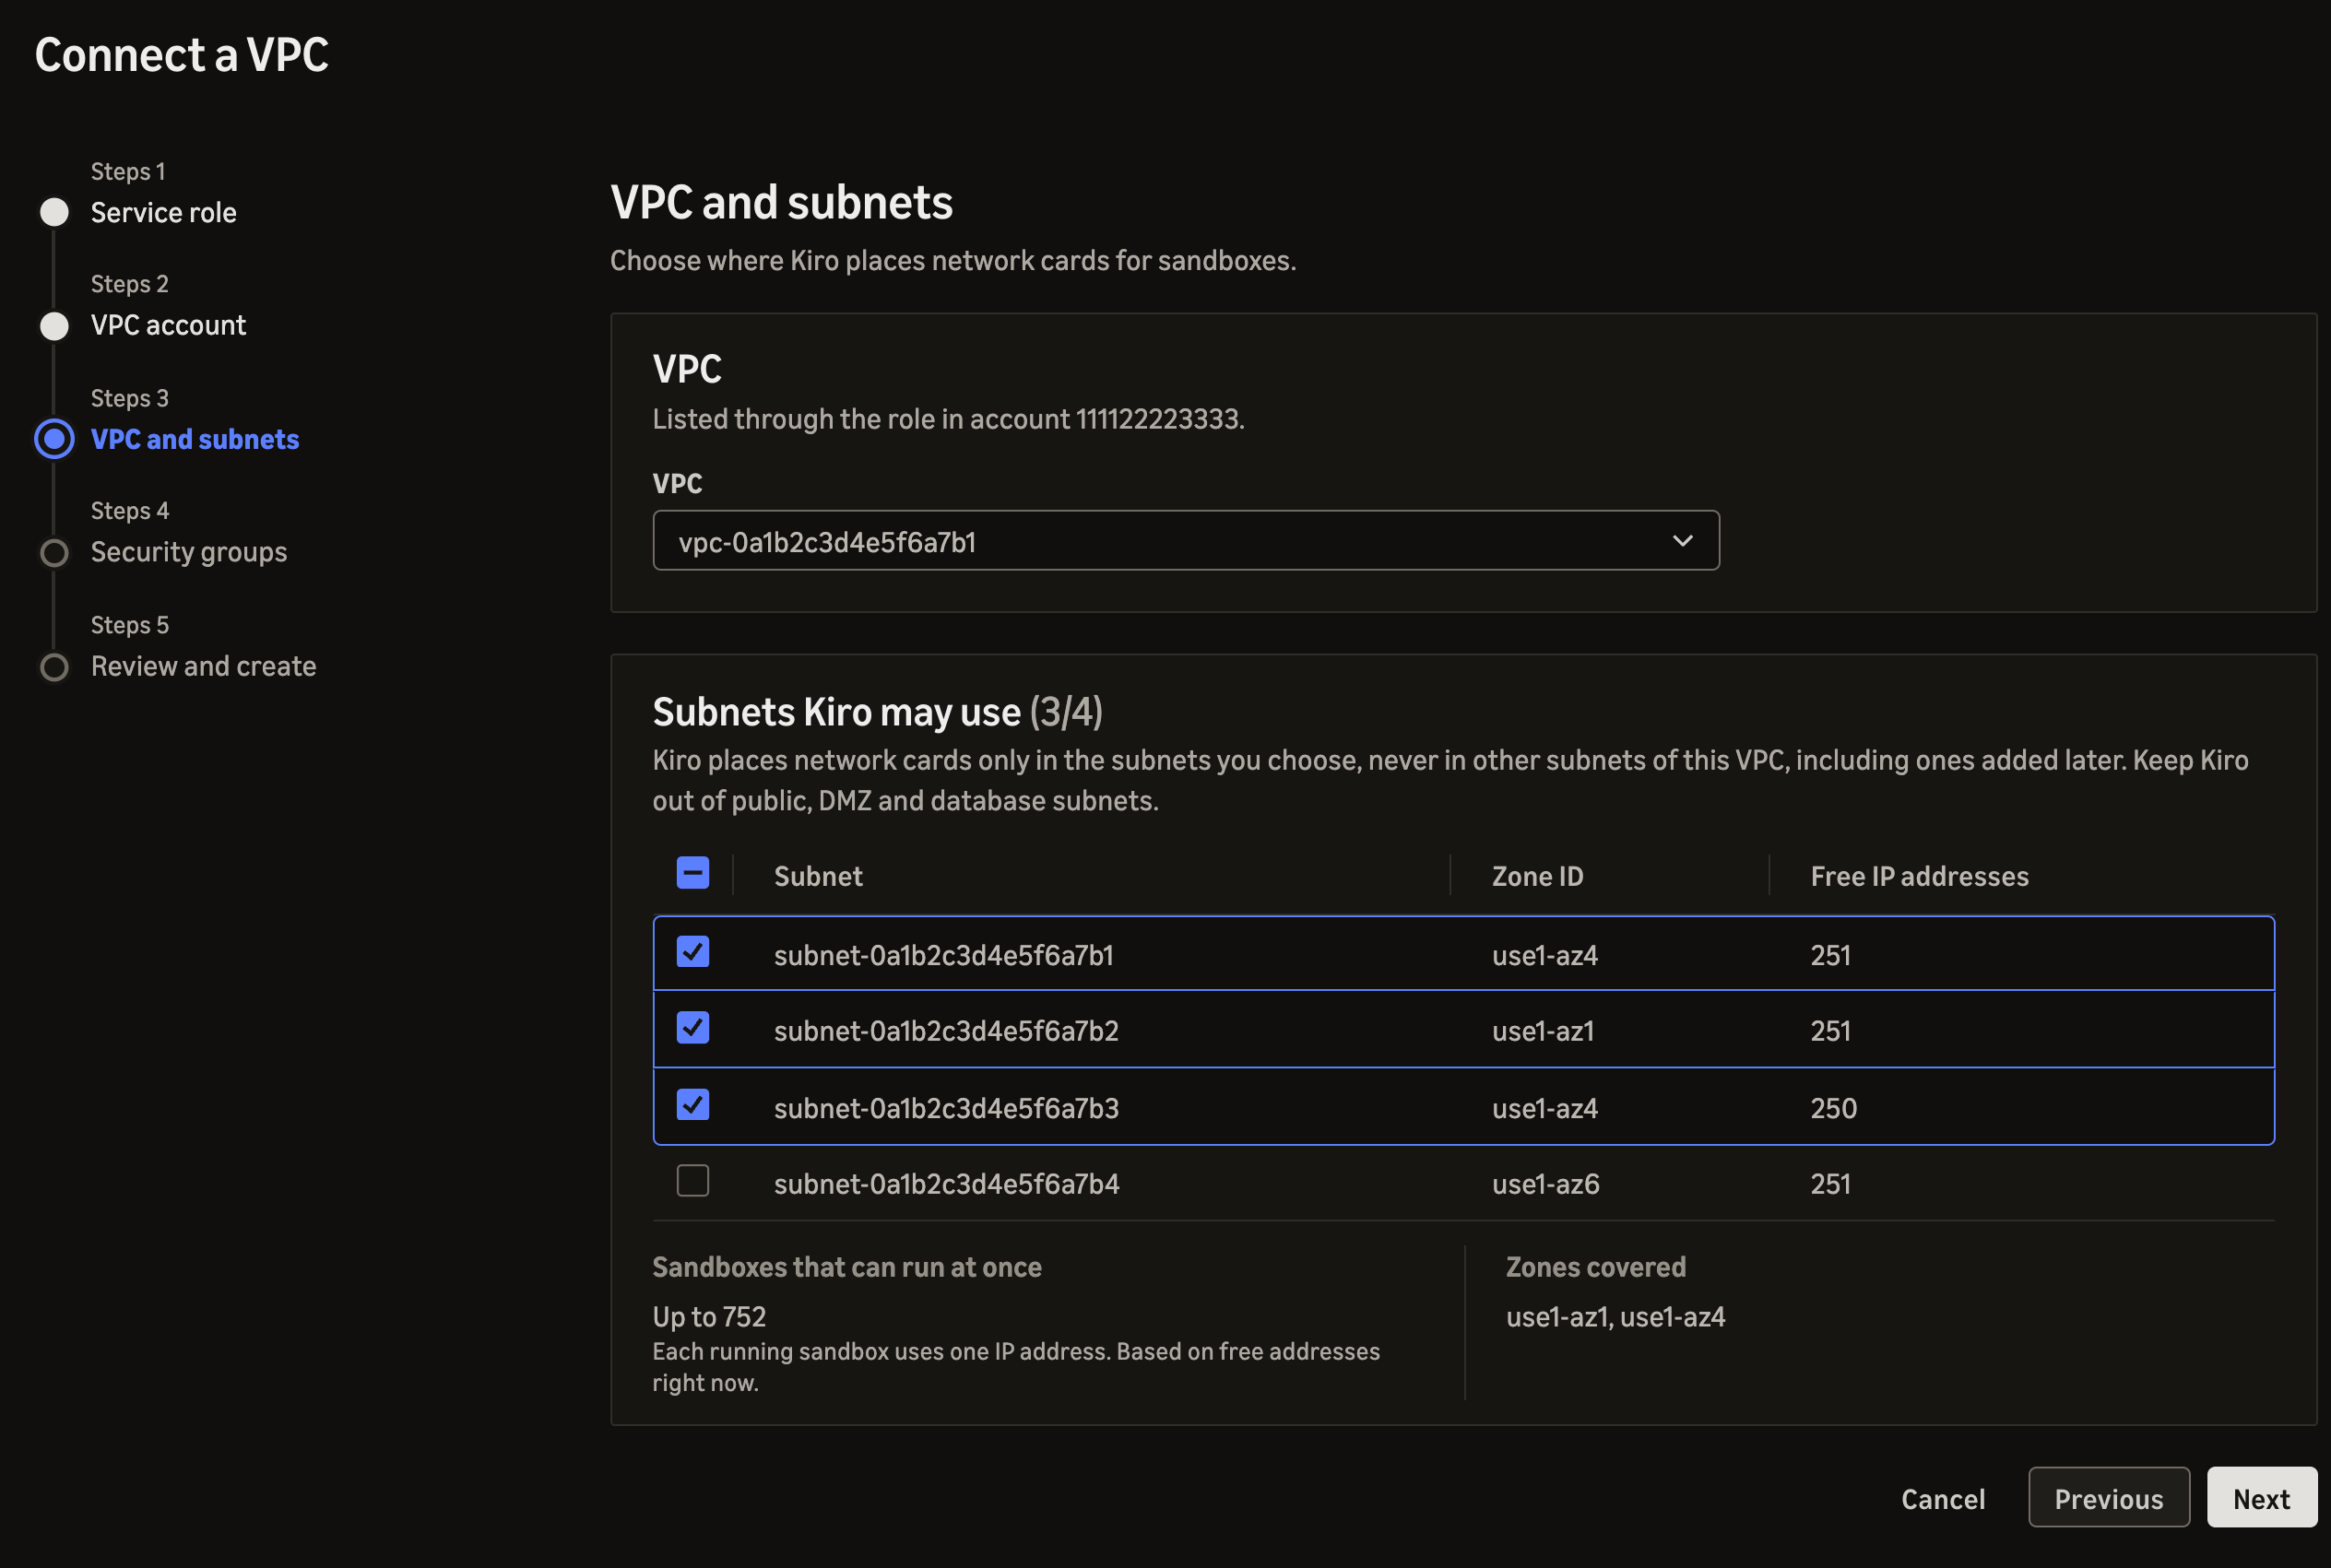
L'administrateur choisit ensuite le VPC et les sous-réseaux que Kiro peut utiliser. L'assistant affiche la zone et les adresses IP libres de chaque sous-réseau, et estime combien de sessions peuvent s'exécuter en même temps.
L'administrateur choisit de un à cinq groupes de sécurité dont il est propriétaire dans le VPC. Kiro ne crée ni ne modifie jamais de groupes de sécurité, de sorte que les groupes que vous choisissez définissent ce que les sessions peuvent atteindre.
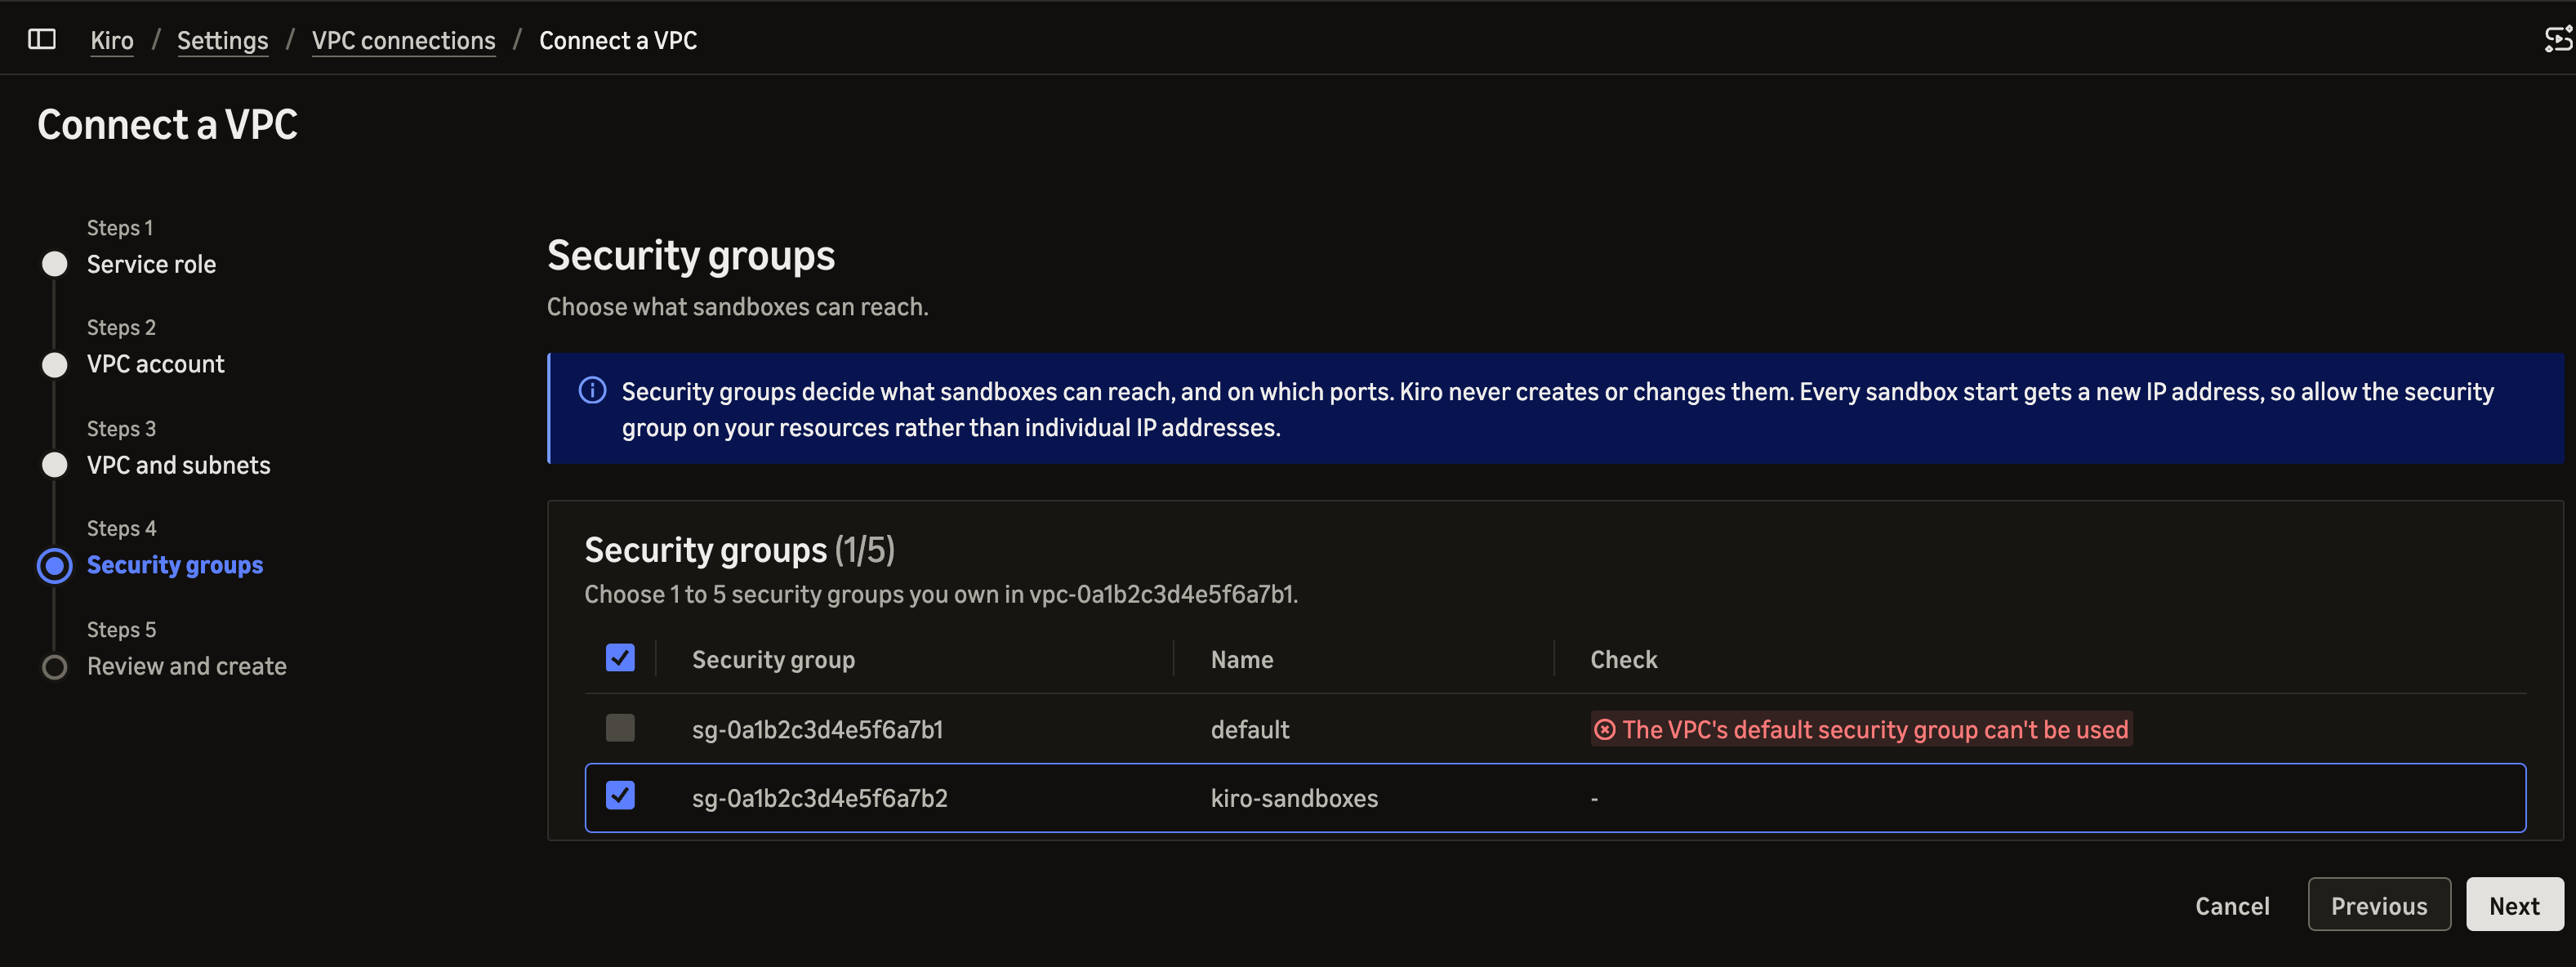
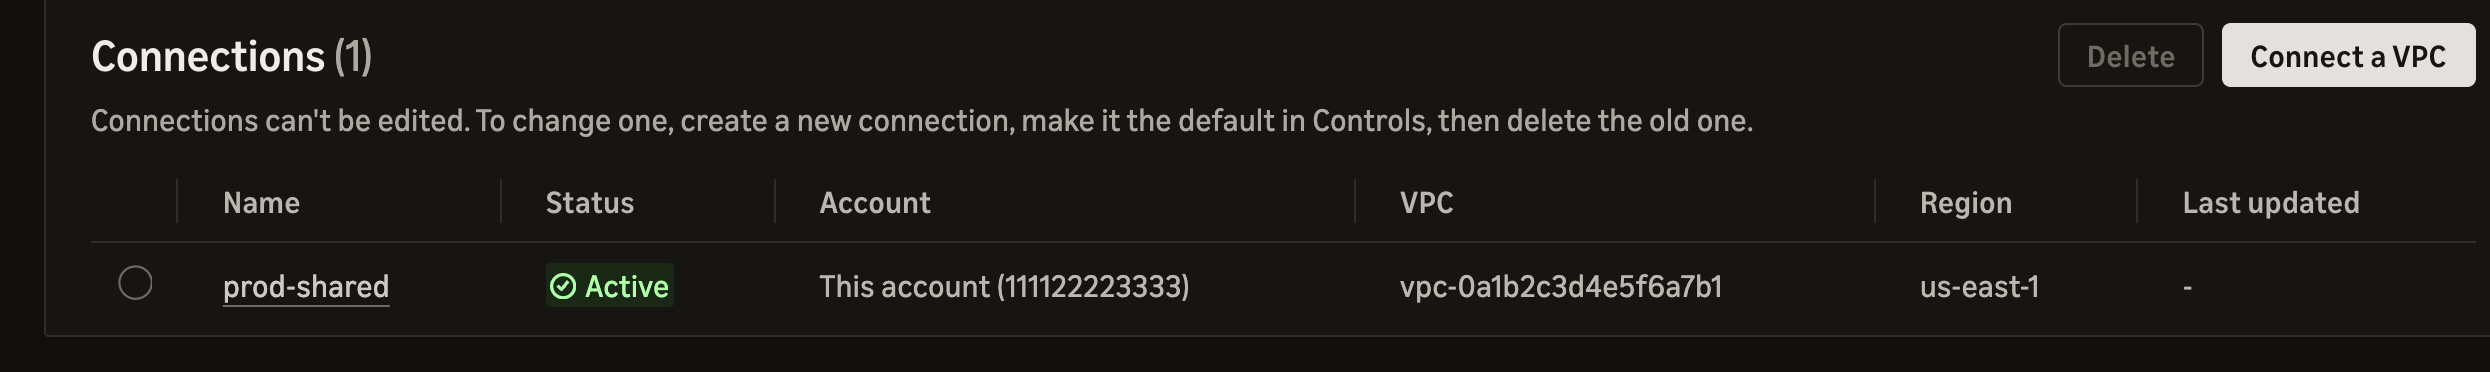
Enfin, Kiro vérifie la connexion et ne la crée que si toutes les vérifications réussissent, en énumérant chaque problème avec sa solution. La connexion prend effet lorsque l'administrateur la définit comme connexion par défaut dans Controls. La liste complète des vérifications et des avertissements se trouve dans la documentation sur les connexions VPC.
Les développeurs n'ont jamais à saisir de détails réseau. Dans cette version, chaque nouvelle session cloud se connecte à la connexion par défaut de l'administrateur, et les développeurs la voient sous forme de carte en lecture seule dans les paramètres de sandbox de Kiro Web, par exemple Connected to prod-shared, avec l'identifiant du VPC et la région. La carte indique qu'elle s'applique aux nouvelles sessions, et la page d'une session affiche la connexion que cette session possède réellement, ce qui peut différer de la connexion par défaut actuelle après une modification par un administrateur.
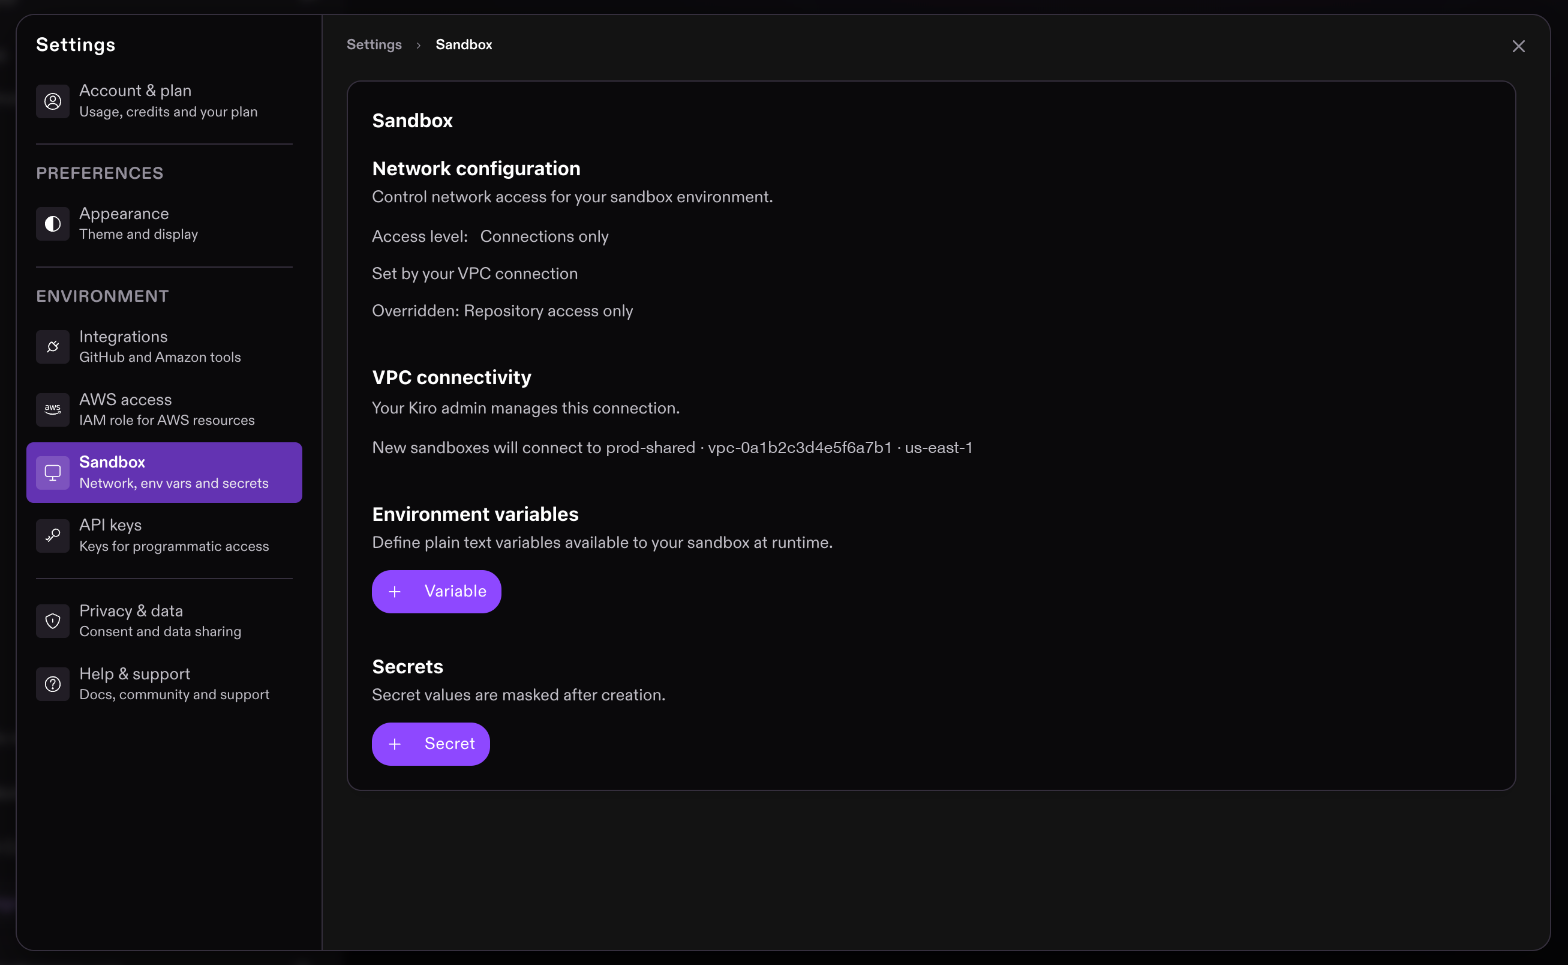
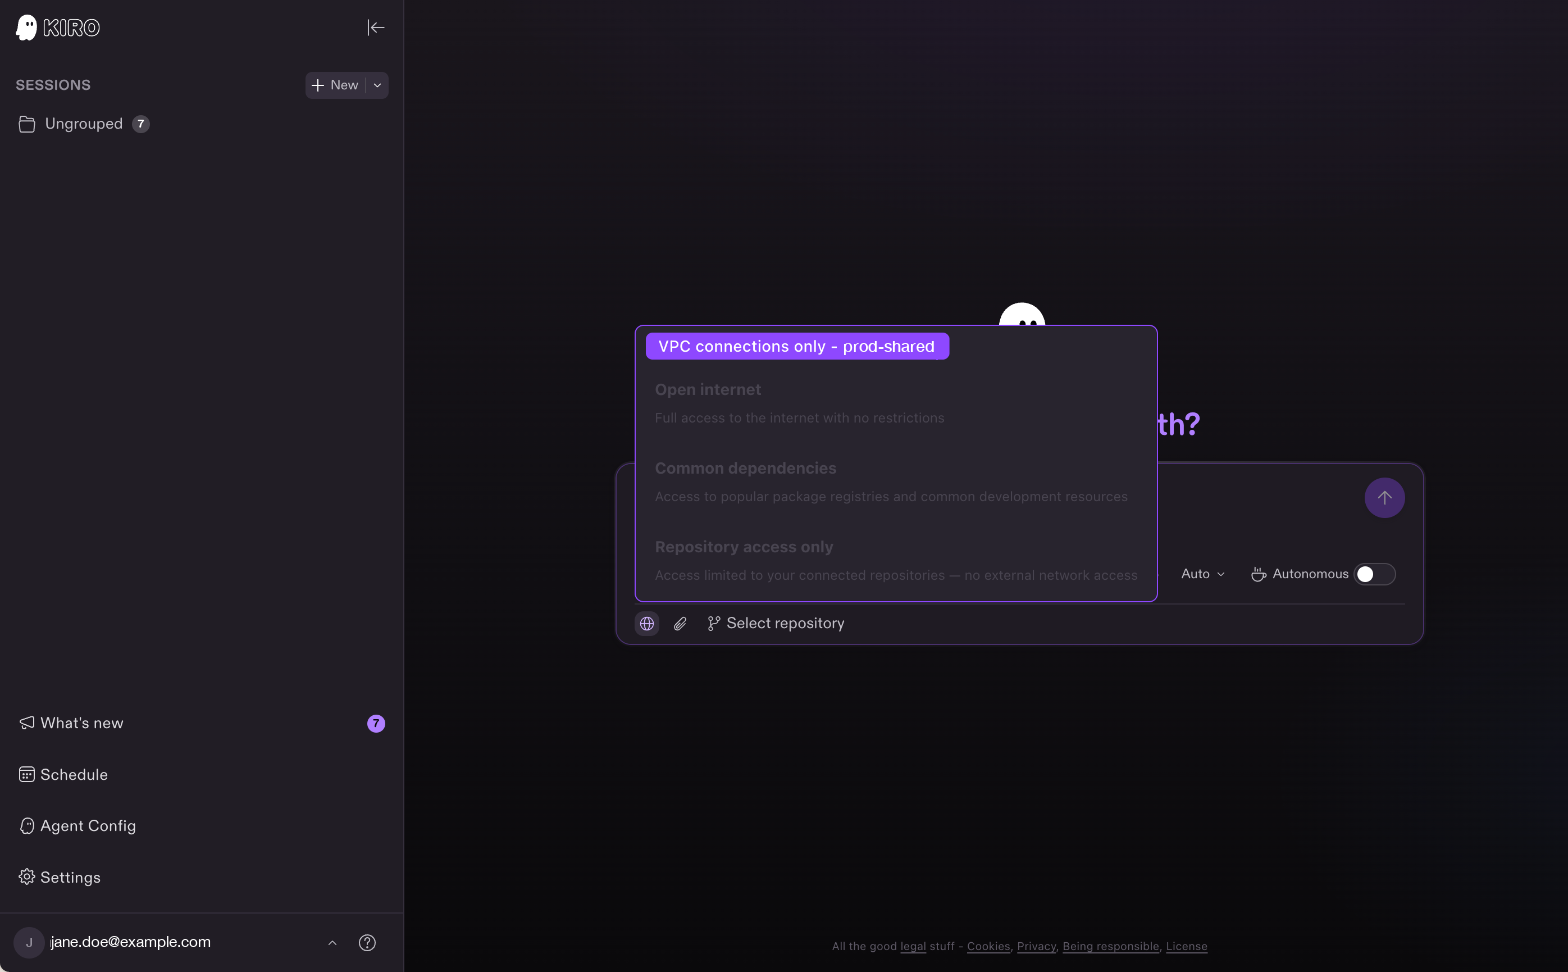
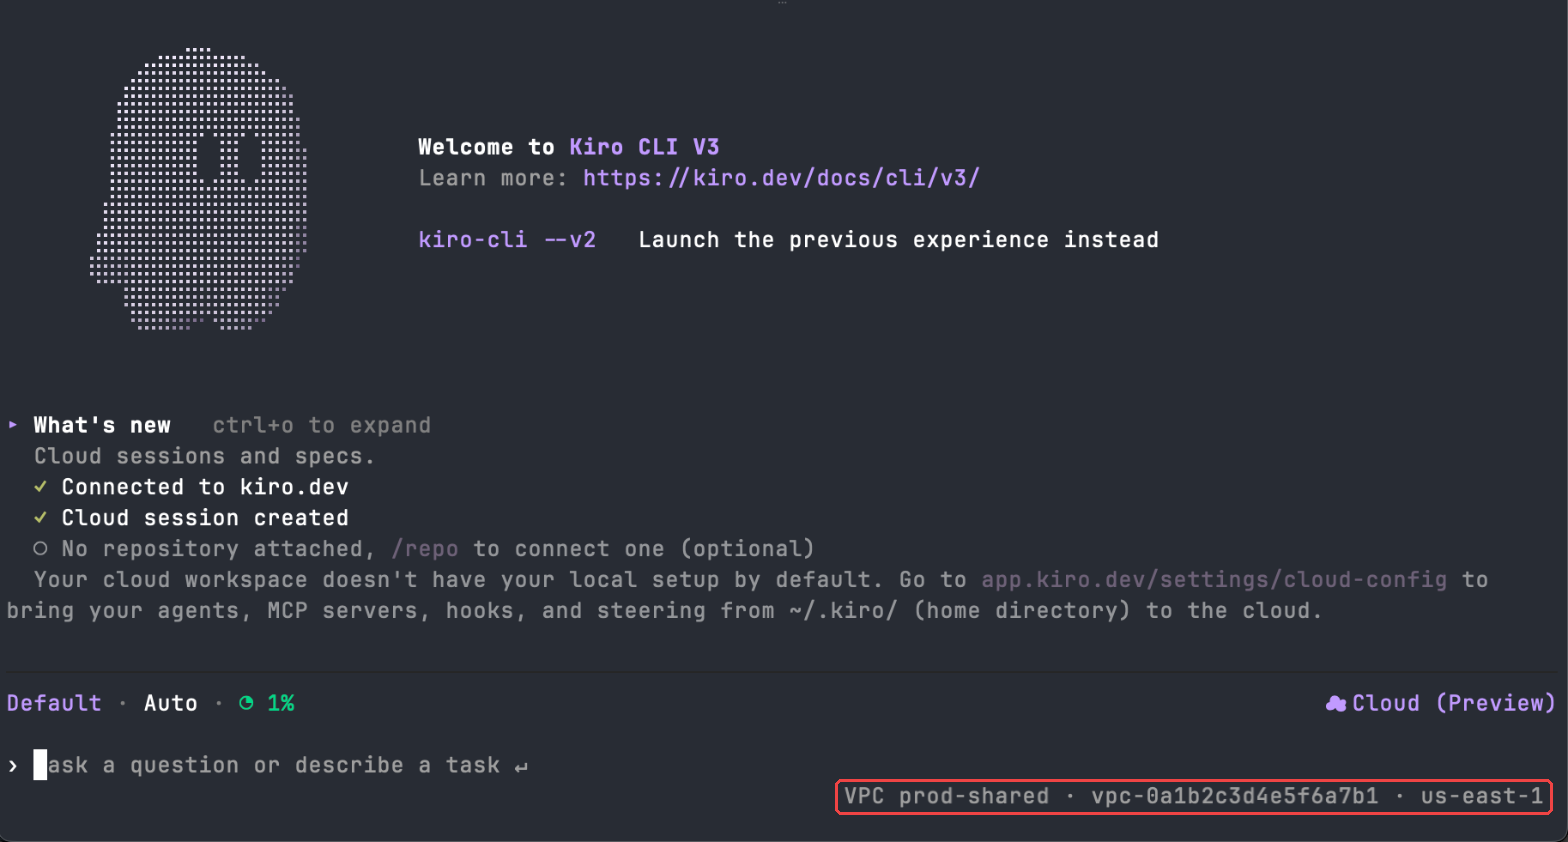
Les mêmes renseignements figurent dans les informations de session de l'IDE et de la CLI.
Le rôle que Kiro assume peut seulement créer, étiqueter et supprimer les interfaces réseau que Kiro étiquette dans le VPC que vous avez désigné, ainsi qu'effectuer des appels de description en lecture seule. Kiro ne détient aucun identifiant de longue durée dans votre compte, et chaque session temporaire dure au plus une heure. Chaque action apparaît dans votre CloudTrail, y compris l'assomption du rôle, la création et la suppression des interfaces réseau, et les appels en lecture seule servant à la validation. Les groupes de sécurité vous appartiennent : vous pouvez donc restreindre le trafic sortant à des destinations précises ou l'élargir aux plages appairées et sur site à tout moment, et les modifications de règles s'appliquent immédiatement, y compris aux sessions en cours.
Le VPC doit se trouver dans la même région que la session cloud. Une session peut se connecter à un seul VPC client, et elle nécessite un sous-réseau dans chaque zone de disponibilité que Kiro utilise : une session dans une zone sans sous-réseau ne peut donc pas se connecter. Chaque session connectée occupe une adresse IP de votre sous-réseau, alors dimensionnez les sous-réseaux selon le nombre de sessions simultanées que vous prévoyez, et évitez que les CIDR de vos clients chevauchent 100.124.0.0/16, 172.17.0.0/16 et 169.254.0.0/16. Le réseau est fixé au démarrage d'une session : une modification par un administrateur ne s'applique donc qu'aux nouvelles sessions, et une session reprise obtient une nouvelle interface dans le même VPC. Si la connexion a été supprimée, la session ne reprendra pas.
Est-ce que cela fonctionne avec mon réseau sur site?
Oui, pour tout ce que votre VPC achemine, y compris Transit Gateway, l'appairage, les VPN et Direct Connect.
Une session connectée démarre-t-elle plus lentement?
Oui. Kiro crée une interface réseau dans votre sous-réseau au démarrage de la session, de sorte qu'une session connectée met plus de temps à démarrer qu'une session ordinaire.
Est-ce que cela fonctionne dans l'IDE et la CLI?
Oui. Les paramètres VPC sont utilisés pour les sessions cloud démarrées depuis l'IDE, la CLI et Web.
Est-ce que cela fonctionne avec un VPC situé dans un autre compte AWS?
Oui. L'administrateur fournit l'ARN d'un rôle dans l'autre compte.
Puis-je utiliser plus d'un VPC?
Un administrateur peut enregistrer plusieurs connexions, dont une est la connexion par défaut pour les nouvelles sessions. Une session se connecte à un seul VPC, et les développeurs ne peuvent pas choisir entre les connexions dans cette version.
Est-ce offert avec tous les forfaits?
Les connexions VPC ne sont offertes pour le moment qu'avec les forfaits Enterprise pour les profils IAM Identity Center.
Passez à Kiro IDE 1.4.236 ou à une version ultérieure, ou à Kiro CLI 3.5.0 ou à une version ultérieure, pour voir votre connexion VPC dans les informations de session. Les administrateurs peuvent configurer une connexion en suivant la documentation sur les connexions VPC.