Passer au contenu principal

Journal des modifications de Général

Restez à jour avec les dernières mises à jour et améliorations de Kiro. Suivez-nous aussi sur X, Bluesky, LinkedIn ou Discord.

Général

Les administrateurs d'entreprise peuvent maintenant définir les contrôles du bac à sable local pour Kiro IDE et Kiro CLI. Dans Controls, exigez le bac à sable pour les commandes et les serveurs MCP stdio locaux, et choisissez les valeurs par défaut pour les fichiers et le réseau. Les développeurs ne peuvent pas désactiver un bac à sable obligatoire par les paramètres du client ni changer les modes définis par l'organisation. Leurs règles allow ne peuvent pas remplacer les règles de refus de l'organisation, et les autorisations d'outils déterminent toujours quelles commandes peuvent s'exécuter. Les emplacements contenant des identifiants restent fermés par défaut, mais une règle allow sur les fichiers qui les couvre peut les ouvrir.

Enterprise Management est en préversion dans US East (Virginie du Nord) (us-east-1) pour les profils qui utilisent IAM Identity Center ou un fournisseur d'identité externe. Les développeurs ont besoin de Kiro CLI 3.4.0 ou version ultérieure ou de Kiro IDE 1.4.215 ou version ultérieure.

En savoir plus ->

Général

Les administrateurs d'entreprise peuvent maintenant migrer des profils Kiro existants vers Enterprise Management. La préversion couvre US East (Virginie du Nord) (us-east-1). Les profils peuvent utiliser IAM Identity Center ou un fournisseur d'identité externe.

Lorsque Settings propose Migrate to the new experience, consultez l'aperçu de la table de correspondance. Kiro copie vos paramètres actuels vers Controls. Les dépassements, la clé de chiffrement et les abonnements des comptes membres restent sur Settings. Le déplacement est irréversible.

En savoir plus ->

Général

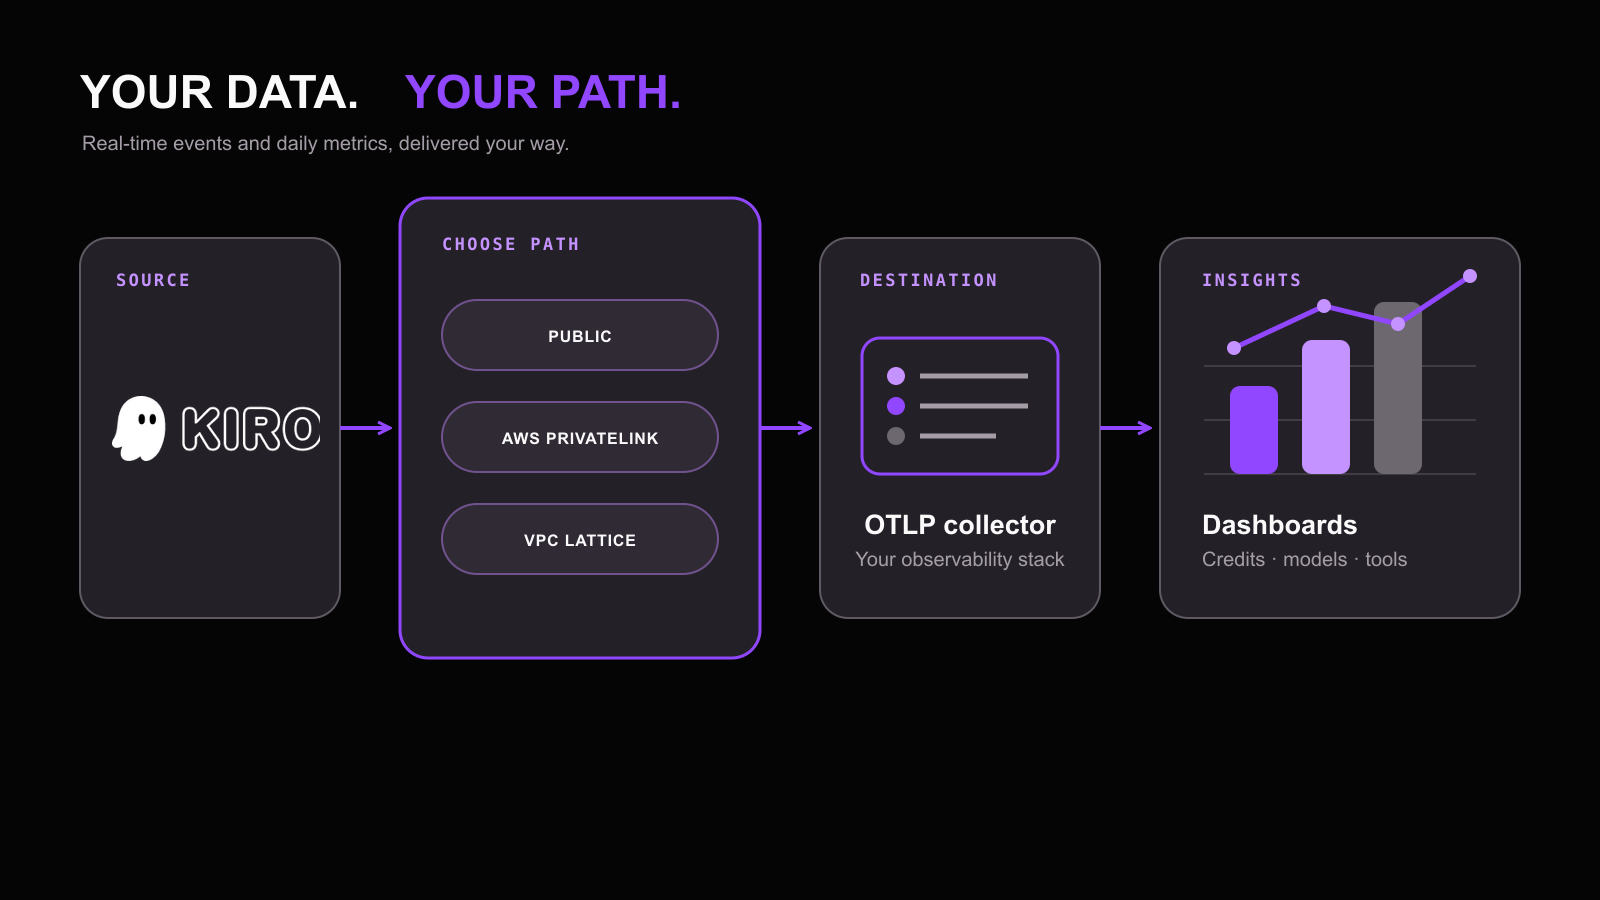
Les administrateurs Kiro Enterprise peuvent maintenant envoyer des données d'activité enrichies à leurs outils d'observabilité. Diffusez chaque requête LLM et chaque appel d'outil terminé sous forme d'événement OpenTelemetry en temps réel, ou utilisez les rapports CSV quotidiens et les métriques OpenTelemetry pour suivre les tendances à partir de totaux rapprochés. Suivez les crédits, les modèles, les conversations, les temps de réponse, les résultats des outils, les versions des clients et les modes d'agent. Les événements en temps réel et la connectivité privée sont offerts pour les profils Kiro dans les régions US East (Virginie du Nord) et Europe (Francfort).

Chargement de l'image...Kiro envoie les événements en temps réel et les métriques quotidiennes par l'Internet public, AWS PrivateLink ou Amazon VPC Lattice vers un collecteur OTLP et des tableaux de bord.

Les métriques quotidiennes passent à 00:30 UTC le 26 novembre 2026. D'ici là, Dynatrace et Grafana Cloud les rejettent parce qu'elles sont trop anciennes. Le rapport CSV reste à 02:00 UTC.

Choisissez la livraison publique, AWS PrivateLink ou Amazon VPC Lattice pour OpenTelemetry. Les connexions privées ne se replient jamais sur la livraison publique. Les exportations comprennent des données d'utilisation et des identifiants d'utilisateur. Elles excluent les requêtes, les réponses, le code et les fichiers. Activez et testez chaque exportation dans la console Kiro.

En savoir plus ->

Général

Kiro consigne maintenant les appels aux outils MCP du service Kiro dans AWS CloudTrail pour les profils Kiro dans les régions US East (Virginie du Nord) (us-east-1) et Europe (Francfort) (eu-central-1). Les équipes de sécurité et d'audit peuvent voir qui a fait une requête, quel outil a été appelé, quand il a été exécuté et s'il s'est terminé.

CloudTrail consigne par défaut les appels d'outils privilégiés comme événements de gestion. Les administrateurs peuvent aussi consigner les listes d'outils et les appels d'outils en lecture seule en activant les événements de données. Les événements caviardent les arguments des outils et omettent les résultats. Cette journalisation couvre uniquement les outils du service Kiro, et non les serveurs MCP ajoutés à Kiro.

En savoir plus ->

Général

Write one policy in the AWS console and Kiro applies it in the IDE, the CLI, Kiro Web, and Kiro Crew LTS. In preview for new Kiro profiles created in US East (N. Virginia).

Kiro Enterprise Management is in preview. It is available to newly created Kiro profiles in US East (N. Virginia) (us-east-1): create a profile there and the Controls page is already in your console, with no setup step. Support for existing profiles and for profiles in Europe comes later. Administrators write one policy in the AWS console, and every developer on the profile gets it in the Kiro IDE, Kiro CLI, Kiro Web, and Kiro Crew LTS. Kiro IDE users need version 1.4.154 or later; Kiro CLI users need version 3.1.0 or later. A policy has three parts: rules that allow, deny, or ask before Kiro uses a model, runs a shell command, reads or writes a file, searches the web, or calls an MCP tool; settings such as the default model, prompt logging, and usage reports; and the steering files, Skills, and Powers you choose to distribute to developers. A rule can apply to everyone on the profile, to one group, or to one user. It works with IAM Identity Center, Okta, or Microsoft Entra ID as the identity source.

Models, API keys, and Kiro Crew messaging and network access are denied until a rule allows them; files, shell, web, MCP, and Kiro Crew scheduled jobs keep Kiro's own default until a rule names them.

Learn more ->

Kiro Crew LTS

Kiro Crew LTS is the Kiro Crew edition for organizations that govern Kiro with Enterprise Management, and it applies two layers of rules. The first is the same policy every Kiro client gets: your rules for models, shell commands, file reads and writes, and MCP tool calls apply inside Crew too. The second is specific to Crew: which messaging channels the agent may connect to, whether it may message people, which approval modes a user may pick (auto-approve stays off unless a rule allows it), whether scheduled jobs run, which hosts its fetch tool may reach, whether the agent may drive its web browser, whether the dashboard may be opened from other devices on a Tailscale tailnet, and whether users may install third-party dashboard themes. Feature Previews and Debug tools stay off. It installs beside the regular Kiro Crew app and updates only from its own lts channel.

Before you open Kiro Crew LTS, sign in with Kiro CLI through your organization's single sign-on (IAM Identity Center or your external identity provider), not a personal account. Kiro Crew LTS has no sign-in dialog of its own: if you are not signed in, you may see a gateway error that tells you to sign in from the CLI. Sign in, then choose Retry. It needs a Kiro profile created in US East (N. Virginia) with Enterprise Management on.

PlatformDownload
macOS (universal)KiroCrew-LTS.dmg
macOS (Apple silicon)KiroCrew-LTS-arm64.dmg
Linux (x86_64)KiroCrew-LTS-x86_64.AppImage
WindowsKiroCrew-LTS-Setup.exe
Python wheelkirocrew_lts-0.1.0-py3-none-any.whl

Replace 0.1.0 with latest in the desktop app links for the newest LTS app build. To install Kiro Crew from the command line on the LTS channel:

Loading code example...

Learn more ->
Général

Les administrateurs d'entreprise dont le profil Kiro se connecte directement à Okta ou à Microsoft Entra ID peuvent maintenant partager les crédits Kiro dans leur équipe grâce à la mise en commun des crédits, en plus des profils qui utilisent AWS IAM Identity Center. Dans la console Kiro, ouvrez Access management > Credit sharing pour ajouter les utilisateurs et les groupes que votre fournisseur d'identité approvisionne à Kiro, acheter des sièges, définir des limites d'utilisation et faire passer les abonnés existants avec l'assistant Switch to credit sharing. Les nouveaux profils qui utilisent IAM Identity Center, Okta ou Microsoft Entra ID commencent avec la mise en commun des crédits. En savoir plus ->

Général
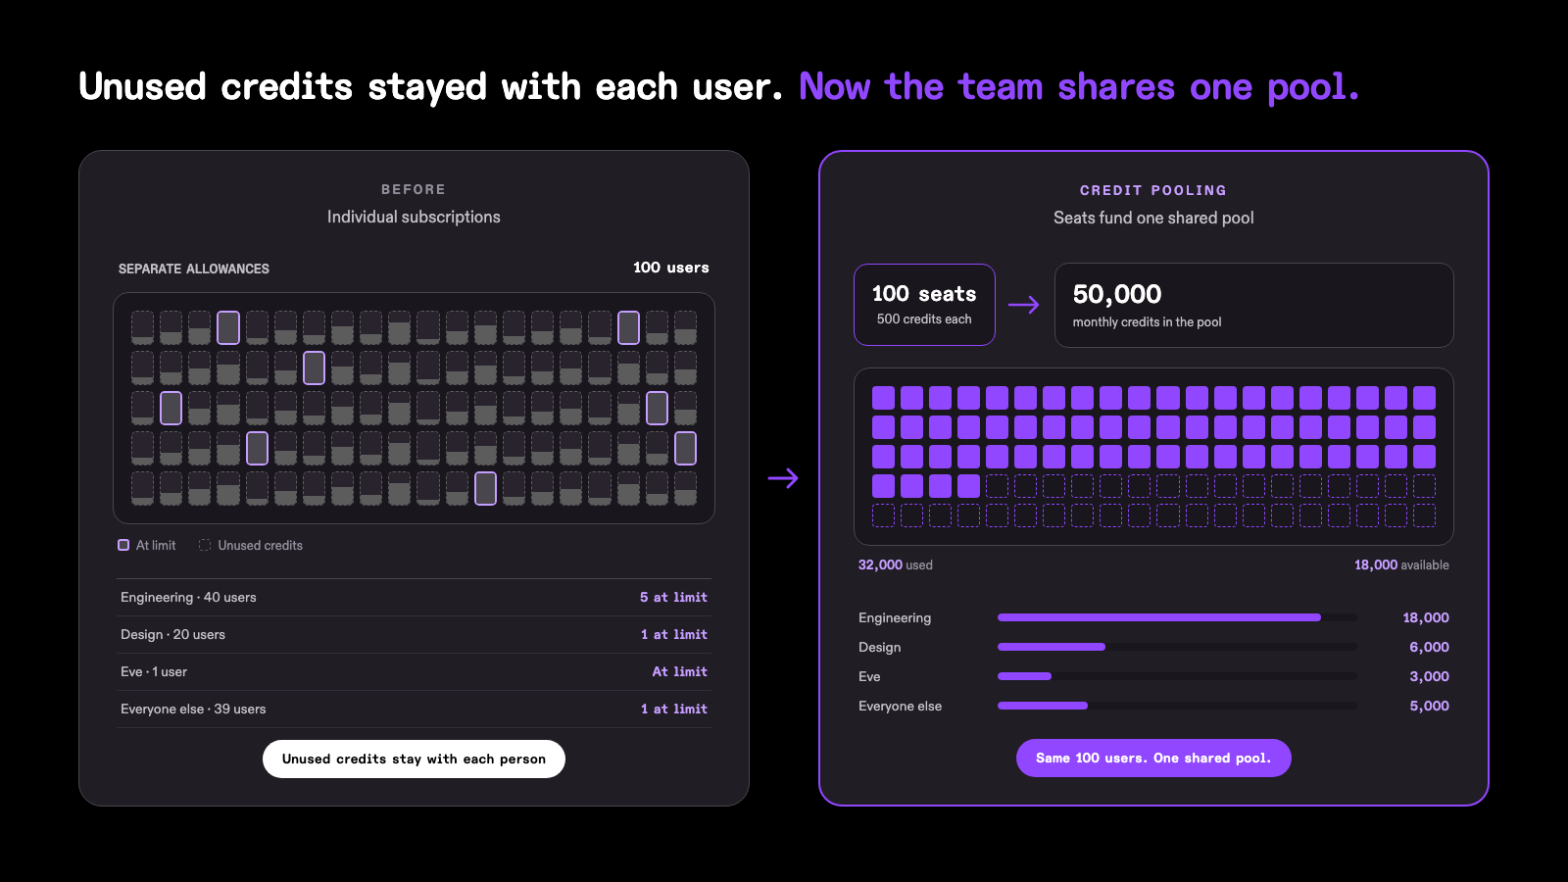
Chargement de l'image...Comparaison de 100 abonnements Kiro individuels avec la mise en commun des crédits. Avant, huit utilisateurs atteignent leur limite individuelle tandis que des crédits non utilisés restent auprès d'autres utilisateurs. Après, 100 sièges apportent 50 000 crédits mensuels à une réserve commune, dont 32 000 utilisés et 18 000 disponibles pour les équipes Engineering et Design, Eve et les autres utilisateurs.

Les administrateurs d'entreprise peuvent maintenant partager les crédits Kiro entre les membres titulaires d'un siège grâce à la mise en commun des crédits. Dans la console Kiro, la fonctionnalité porte le nom Credit sharing. Chaque siège coûte $20 par mois et ajoute 500 crédits mensuels à une réserve commune de crédits, de sorte que les crédits qu'un utilisateur n'utilise pas restent disponibles pour le reste de l'équipe. Le prix du siège et les crédits sont calculés au prorata pour le premier mois.

Les administrateurs peuvent ajouter des utilisateurs ou des groupes, définir des limites d'utilisation par utilisateur, par groupe et par profil, surveiller l'utilisation de la réserve commune et acheter des crédits supplémentaires valides pendant un an à compter de l'achat. La mise en commun des crédits est la seule option pour les nouveaux profils Kiro. Les clients existants peuvent faire passer des utilisateurs des abonnements individuels à la réserve commune avec l'assistant Switch to credit sharing. Vous ne pouvez pas annuler ce changement. En savoir plus ->

Général

Kiro is now in scope for FedRAMP Class C in the US East (N. Virginia) Region. US government agencies, contractors, and other organizations whose workloads are subject to FedRAMP Class C requirements can now use Kiro for AI-assisted software development.

FedRAMP is a US government-wide program that delivers a standard approach to security assessment, certification, and continuous monitoring for cloud products and services. See AWS services in scope by compliance program for current Kiro scope details, AWS compliance resources for program details, and FedRAMP on AWS for background on the FedRAMP program itself.

Général

Kiro est inclus dans la portée définie de la certification ISO/IEC 27001:2022 d'AWS. Cette inclusion fournit aux équipes de sécurité, d'approvisionnement et d'évaluation des risques liés aux fournisseurs des éléments probants vérifiés de manière indépendante qu'elles peuvent utiliser pour évaluer Kiro.

La norme ISO/IEC 27001 définit les exigences relatives à un système de gestion de la sécurité de l'information : les politiques, les processus, les responsabilités et les contrôles qu'une organisation utilise pour repérer et gérer les risques liés à la sécurité de l'information. La certification d'AWS est vérifiée par EY CertifyPoint, un organisme de certification ISO accrédité par le Conseil néerlandais d'accréditation.

Les organisations peuvent considérer ces éléments probants parallèlement à leurs propres politiques, à leur utilisation prévue, à leurs exigences relatives aux données et à leurs contrôles de gouvernance.

Pour en savoir plus sur les programmes de conformité de Kiro et l'accès aux rapports tiers disponibles, consultez Validation de la conformité. Pour savoir comment Kiro stocke, traite et protège les données des clients, consultez Protection des données.

Général

Les administrateurs de compte peuvent maintenant envoyer les métriques d’utilisation de Kiro par utilisateur à leur plateforme d’observabilité compatible avec OpenTelemetry. Surveillez l’adoption, l’engagement et la consommation de crédits par utilisateur et par modèle sans configurer les environnements de développement individuels. Utilisez OTLP en complément du rapport CSV quotidien existant pour intégrer directement les métriques de Kiro aux tableaux de bord et aux flux de travail de surveillance.

Transmettez les métriques à Amazon CloudWatch, Datadog, Elastic, Honeycomb, OpenSearch par l’intermédiaire d’un récepteur OTLP ou à votre propre collecteur au moyen d’OTLP/gRPC ou de HTTP/protobuf. Configurez une exportation au niveau du compte dans la console Kiro avec un secret AWS Secrets Manager et un point de terminaison OTLP accessible publiquement. Kiro transmet les métriques côté serveur tous les jours à 2 h UTC. En savoir plus ->