Par défaut, Kiro envoie les données OpenTelemetry à votre collecteur par l'Internet public. Si vos règles réseau ne le permettent pas, Kiro peut plutôt les envoyer par AWS PrivateLink ou Amazon VPC Lattice.
Chargement de l'image...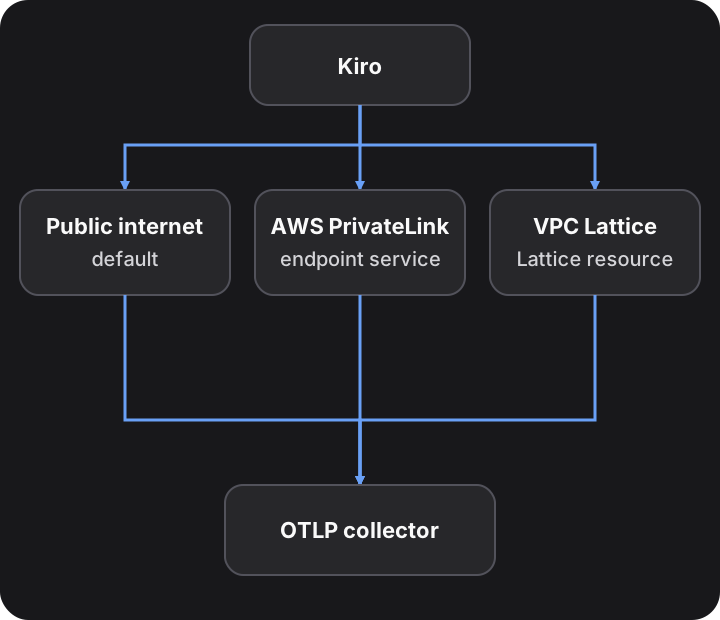
La connectivité privée change seulement la façon dont Kiro joint votre collecteur. Les données, l'horaire, la clé AWS Key Management Service (AWS KMS) et le format du secret restent les mêmes. Configurez-la séparément pour les métriques OpenTelemetry et pour les événements en temps réel. Les deux exportations peuvent utiliser des modes différents, ou le même service de point de terminaison ou la même configuration de ressources.
La connectivité privée est offerte pour les profils Kiro dans les régions US East (Virginie du Nord) et Europe (Francfort). Elle n'est pas offerte dans AWS GovCloud (US).
| AWS PrivateLink | Amazon VPC Lattice | |
|---|---|---|
| Choisissez ce mode quand | Un service de point de terminaison avec un nom DNS privé vérifié se trouve devant votre collecteur. Il peut appartenir à un fournisseur, comme Grafana Cloud, ou à vous | Vous exécutez le collecteur dans votre propre VPC et ne voulez pas posséder un domaine DNS ni le vérifier auprès d'AWS |
| Ce que vous créez | Avec un fournisseur, rien : le fournisseur autorise le compte AWS de Kiro. Avec votre propre collecteur, un service de point de terminaison avec un nom DNS privé vérifié | Une passerelle de ressources, une configuration de ressources et un partage de ressources AWS RAM |
| Ce que vous saisissez dans la console Kiro | Endpoint service name et Endpoint service Region | Lattice resource configuration et Collector hostname |
| Hôte dans le point de terminaison du secret | Le nom DNS privé du service de point de terminaison | Le nom d'hôte de votre collecteur |
| Port du collecteur | Défini par le propriétaire du service de point de terminaison | 443, 4317 ou 4318 |
| Région du service de point de terminaison ou du collecteur | N'importe quelle région de la partition AWS de votre profil Kiro, si le service de point de terminaison la prend en charge | La région de votre profil Kiro |
| Délai avant d'être prêt après la publication | Jusqu'à environ 10 minutes | Jusqu'à environ 15 minutes |
- Créez la clé KMS et le secret. Vous changez seulement le point de terminaison dans le secret, comme décrit dans Définir le point de terminaison dans le secret.
- Votre collecteur doit présenter un certificat TLS émis par une autorité de certification publique reconnue. Kiro rejette les certificats autosignés et les certificats émis par une autorité de certification privée. Pour une solution de contournement, consultez Utiliser une autorité de certification privée.
Kiro envoie le trafic privé à partir d'un compte AWS appartenant à Kiro dans la région de votre profil Kiro. Utilisez le compte de votre région. Un compte d'une autre région ne fonctionne pas.
| Région du profil Kiro | Code de région | ID de compte AWS de Kiro |
|---|---|---|
| US East (Virginie du Nord) | us-east-1 | 615299732016 |
| Europe (Francfort) | eu-central-1 | 474504477851 |
Autoriser le compte de Kiro donne à Kiro un accès réseau à un seul point de terminaison, et rien d'autre :
- AWS PrivateLink. En tant que principal autorisé, le compte de Kiro peut créer un point de terminaison de VPC vers ce seul service de point de terminaison. Le point de terminaison se trouve dans le VPC de Kiro. Kiro ne peut joindre aucun autre service et n'obtient aucune autorisation IAM dans le compte du propriétaire du service de point de terminaison.
- Amazon VPC Lattice. Quand vous partagez la configuration de ressources avec le compte de Kiro par AWS RAM, Kiro peut se connecter uniquement au collecteur vers lequel la configuration de ressources pointe. Kiro ne peut pas modifier la configuration de ressources ni voir d'autres ressources dans votre compte.
Kiro utilise cet accès uniquement pour envoyer des données OTLP à votre collecteur par TLS. Vous pouvez retirer l'accès de Kiro à tout moment : retirez le principal ou supprimez le partage. Kiro ne peut alors plus envoyer de données par le chemin privé.
Utilisez ce mode avec tout service de point de terminaison qui a un nom DNS privé vérifié : celui d'un fournisseur de collecteur, ou un que vous exécutez devant votre propre collecteur. Kiro crée le point de terminaison de VPC dans son propre VPC. Cette section utilise Grafana Cloud comme exemple. Pour votre propre collecteur, consultez Utiliser votre propre service de point de terminaison.
Demandez à votre fournisseur de faire ces trois choses, ou faites-les vous-même pour votre propre service de point de terminaison :
- Ajoutez le compte de Kiro pour votre région aux principaux autorisés du service de point de terminaison. Pour US East (Virginie du Nord), il s'agit de
arn:aws:iam::615299732016:root. Pour Europe (Francfort), il s'agit dearn:aws:iam::474504477851:root. - Si le service de point de terminaison exige une acceptation, acceptez la demande de connexion du compte de Kiro.
- Activez un nom DNS privé pour le service de point de terminaison, et vérifiez le domaine auprès d'AWS.
Faites-le avant de publier. Si Kiro ne voit pas le service de point de terminaison quand vous publiez, publiez de nouveau après que Kiro a été autorisé.
| Valeur | Où vous la saisissez | Exemple Grafana Cloud |
|---|---|---|
| Nom du service de point de terminaison | Console Kiro, Endpoint service name | com.amazonaws.vpce.us-east-1.vpce-svc-0123456789abcdef0 |
| Région du service de point de terminaison | Console Kiro, Endpoint service Region | us-east-1 |
| Nom DNS privé | L'hôte dans la valeur OTEL_EXPORTER_OTLP_ENDPOINT du secret | prod-us-east-3-otlp-gateway.us-east-1.vpce.grafana.net |
Utilisez le nom DNS privé exactement comme le service de point de terminaison l'affiche. N'utilisez pas le nom d'hôte public du collecteur, comme otlp-gateway-prod-us-east-0.grafana.net, ni un nom qui se termine par vpce.amazonaws.com. Ces noms échouent à la validation du certificat ou ne joignent pas le point de terminaison privé.
Vous pouvez placer votre propre collecteur derrière AWS PrivateLink. Vous faites alors vous-même la part du fournisseur :
- Placez le collecteur derrière un Network Load Balancer, et créez un service de point de terminaison pour celui-ci.
- Ajoutez le compte de Kiro pour votre région aux principaux autorisés.
- Activez un nom DNS privé dans un domaine que vous possédez, comme
otel.example.com. Ajoutez l'enregistrement TXT qu'AWS vous donne, et lancez la vérification du domaine. - Servez pour ce nom un certificat TLS émis par une autorité de certification publique reconnue.
- Dans le secret, utilisez ce nom comme hôte.
Si vous ne voulez pas posséder et vérifier un domaine, utilisez plutôt Amazon VPC Lattice.
Utilisez ce mode quand vous exécutez le collecteur vous-même. Vous rendez le collecteur joignable par une configuration de ressources VPC Lattice, et vous partagez la configuration de ressources avec Kiro. Kiro accepte le partage et résout le nom d'hôte de votre collecteur à l'intérieur de son réseau.
Créez toutes les ressources dans la région de votre profil Kiro, dans le compte AWS qui possède le VPC du collecteur.
Kiro envoie le trafic Lattice uniquement au port TCP 443, 4317 ou 4318. Utilisez le même port à tous ces endroits :
- La plage de ports de la configuration de ressources
- Le port dans le point de terminaison du secret. Sans port,
https://utilise 443 - L'écouteur du collecteur, ou de l'équilibreur de charge devant celui-ci
- Les règles de groupe de sécurité dans Groupes de sécurité
- Ouvrez la console Amazon VPC. Sous PrivateLink and Lattice, choisissez Resource gateways, puis Create resource gateway.
- Saisissez un nom, et choisissez le type d'adresse IP que vos sous-réseaux et votre collecteur prennent en charge.
- Pour VPC, choisissez le VPC du collecteur et ses sous-réseaux. Ne choisissez pas un sous-réseau dans une zone de disponibilité que VPC Lattice ne prend pas en charge, comme
use1-az3. Consultez Quotas for VPC Lattice. - Pour Security groups, choisissez un groupe qui respecte Groupes de sécurité.
- Si seul un serveur DNS privé ou une zone hébergée privée Route 53 peut résoudre le nom de domaine de la ressource, réglez Resource Config DNS Resolution à IN_VPC.
- Choisissez Create resource gateway.
aws vpc-lattice create-resource-gateway --region <profile-region> \
  --name kiro-otel-gateway --vpc-identifier <vpc-id> \
  --subnet-ids <subnet-id-1> <subnet-id-2> \
  --security-group-ids <gateway-security-group-id> --ip-address-type IPV4
- Sous PrivateLink and Lattice, choisissez Resource configurations, puis Create resource configuration.
- Saisissez un nom. Pour Configuration type, choisissez Resource, et choisissez la passerelle de ressources de l'étape 1.
- Pour la ressource, saisissez l'adresse IP privée du collecteur, ou de l'équilibreur de charge devant celui-ci.
- Pour la plage de ports, saisissez votre port, et choisissez Create resource configuration.
- Copiez l'Amazon Resource Name (ARN) de la configuration de ressources. Il ressemble à
arn:aws:vpc-lattice:<region>:<account-id>:resourceconfiguration/rcfg-<id>.
aws vpc-lattice create-resource-configuration --region <profile-region> \
  --name kiro-otel-collector --type SINGLE \
  --resource-gateway-identifier <resource-gateway-id> \
  --resource-configuration-definition 'ipResource={ipAddress=<collector-private-ip>}' \
  --port-ranges 4318
- Ouvrez la console AWS RAM dans la région de votre profil Kiro, et choisissez Create resource share.
- Saisissez un nom. Pour Select resource type, choisissez le type de configuration de ressources VPC Lattice, et sélectionnez votre configuration de ressources. Choisissez Next.
- Conservez l'autorisation gérée par défaut, et choisissez Next.
- Conservez Allow sharing with anyone, parce que le compte de Kiro est à l'extérieur de votre organisation.
- Pour le type de principal, choisissez AWS account, saisissez l'ID de compte de Kiro pour votre région, et choisissez Add. Choisissez Next.
- Choisissez Create resource share.
aws ram create-resource-share --region <profile-region> \
  --name kiro-otel-collector-share \
  --resource-arns <resource-configuration-arn> \
  --principals <kiro-account-id> --allow-external-principals
Vous n'acceptez rien. Kiro accepte l'invitation quand vous publiez.
Le nom d'hôte du collecteur est le nom que Kiro contacte. Il doit respecter toutes ces règles :
- Le certificat TLS de votre collecteur le couvre.
- C'est l'hôte dans le point de terminaison du secret. Kiro compare les deux avant chaque livraison, et n'envoie rien quand ils diffèrent.
- Il a au moins deux étiquettes, comme
otel-collector.monitoring.example.com. Chaque étiquette compte de 1 à 63 lettres, chiffres ou traits d'union, et ne commence ni ne se termine par un trait d'union. Il ne contient aucun trait de soulignement, schéma, port ni point final. - Il se trouve dans votre propre domaine DNS. Kiro rejette les noms sous des domaines appartenant à Amazon, comme
amazonaws.com, et les noms contenant une étiquettevpce. - Il est unique à votre collecteur. Kiro rejette un nom d'hôte qu'un autre client Kiro utilise déjà, alors n'utilisez pas un nom générique comme
otel-collector.monitoring.svc.cluster.local.
Si les métriques et les événements utilisent la même configuration de ressources, ils doivent utiliser le même nom d'hôte de collecteur.
Seul Amazon VPC Lattice a besoin d'une règle de groupe de sécurité. Ajoutez une règle entrante au groupe de sécurité de votre équilibreur de charge, ou de votre collecteur s'il n'y a pas d'équilibreur de charge.
| Type | Port | Source |
|---|---|---|
| TCP personnalisé | Votre port, comme 4318 | Le groupe de sécurité de la passerelle de ressources |
aws ec2 authorize-security-group-ingress --region <profile-region> \
  --group-id <collector-or-load-balancer-sg> \
  --protocol tcp --port 4318 --source-group <resource-gateway-sg>
Le groupe de sécurité de la passerelle de ressources a besoin d'une règle TCP sortante sur le même port. Un nouveau groupe de sécurité autorise tout le trafic sortant, alors ajoutez cette règle seulement si vous avez retiré la règle par défaut.
Kiro fait confiance uniquement aux autorités de certification publiques. Si votre collecteur utilise un certificat autosigné ou privé, placez un Application Load Balancer interne devant celui-ci :
- Obtenez un certificat public pour le nom d'hôte de votre collecteur dans AWS Certificate Manager (ACM).
- Créez un Application Load Balancer interne dans le VPC du collecteur, avec un écouteur HTTPS sur votre port et le certificat ACM.
- Créez un groupe cible qui transfère au collecteur par HTTPS. Pour gRPC, réglez la version du protocole à gRPC. Pour HTTP, utilisez HTTP1 ou HTTP2.
- Pointez la configuration de ressources vers l'équilibreur de charge.
Utilisez le format de secret décrit dans Préparer les identifiants. Changez seulement l'hôte dans OTEL_EXPORTER_OTLP_ENDPOINT.
AWS PrivateLink avec Grafana Cloud utilise le nom DNS privé et le chemin de base /otlp :
{
  "OTEL_EXPORTER_OTLP_ENDPOINT": "https://prod-us-east-3-otlp-gateway.us-east-1.vpce.grafana.net/otlp",
  "OTEL_EXPORTER_OTLP_HEADERS": "Authorization=Basic <base64-of-instance-id:token>"
}
Amazon VPC Lattice utilise le nom d'hôte et le port de votre collecteur :
{
  "OTEL_EXPORTER_OTLP_ENDPOINT": "https://otel-collector.monitoring.example.com:4318",
  "OTEL_EXPORTER_OTLP_HEADERS": "Authorization=Bearer <your-collector-token>"
}
| Vérification | AWS PrivateLink | Amazon VPC Lattice |
|---|---|---|
| Hôte | Le nom DNS privé du service de point de terminaison | Exactement le Collector hostname saisi dans la console Kiro |
| Port | Le port du service de point de terminaison. Omettez-le pour 443 | 443, 4317 ou 4318, comme dans la configuration de ressources |
| Chemin | Le chemin de base du service de point de terminaison, comme /otlp. Kiro ajoute /v1/metrics ou /v1/logs | Aucun |
| Schéma | https:// | https:// |
| En-tête | Le jeton du service de point de terminaison | Le jeton de votre collecteur |
Envoyez toujours un jeton, et configurez votre collecteur pour rejeter les requêtes qui n'en ont pas. Kiro envoie le trafic de nombreux clients à partir du même compte Kiro, alors une requête qui arrive par la connexion privée ne prouve pas qu'elle provient de votre profil Kiro.
Choisissez le mode dans la console Kiro. Consultez Choisir la connectivité privée.
Après la publication, Kiro établit la connexion privée. Ensuite, testez la connexion. Un test effectué tout de suite après la publication indique que la connexion n'est pas prête. Cela peut durer jusqu'à environ 10 minutes avec AWS PrivateLink, et jusqu'à environ 15 minutes avec Amazon VPC Lattice.
- Aucun repli vers l'Internet public. Après que vous avez choisi un mode privé, Kiro n'envoie jamais cette exportation par l'Internet public. Si la connexion privée n'est pas prête, la livraison échoue.
- Publiez bien avant l'exportation quotidienne de 0 h 30 UTC (2 h UTC avant le 26 novembre 2026). L'exportation quotidienne des métriques échoue si elle s'exécute avant que la connexion soit prête.
- Publiez de nouveau après un correctif. Si Kiro ne voit pas le service de point de terminaison ou le partage de ressources quand vous publiez, publiez de nouveau après que Kiro a été autorisé sur le service de point de terminaison ou après que vous avez créé le partage.
- Désactivation. Quand vous passez à Public internet ou désactivez l'exportation, Kiro libère son point de terminaison de VPC ou son association Lattice dans un délai d'environ 5 minutes. Kiro conserve vos valeurs enregistrées, alors vous pouvez réactiver l'exportation.
- Changement du nom d'hôte du collecteur. Vous ne pouvez pas changer le nom d'hôte tant que Kiro détient encore une connexion pour la configuration de ressources. Désactivez l'exportation, publiez, attendez environ 5 minutes, puis réactivez l'exportation avec le nouveau nom d'hôte et publiez. Passez plutôt à Public internet seulement si vos règles réseau permettent à Kiro d'envoyer cette exportation par l'Internet public. Pendant le changement, Kiro abandonne les événements en temps réel, et une exportation quotidienne des métriques qui s'exécute dans cet intervalle échoue.
- Changement de mode. Kiro établit la nouvelle connexion, puis libère l'ancienne. Tant que la nouvelle n'est pas prête, la livraison dans un mode privé échoue.
- Région. Le secret et la configuration de ressources Lattice doivent se trouver dans la région de votre profil Kiro. Kiro les rejette quand vous publiez.
Pour les erreurs, consultez Dépannage.
Configurer la connectivité privée